QR-Code-Phishing (Quishing): So funktioniert es, Beispiele und Schutz
 Kristin IrishAktualisiert am 10 Min. Lesezeit
QR-Codes sind ein großartiger Weg, Inhalte für unzählige Anwendungsfälle zu teilen, in jeder Branche und überall auf der Welt. Leider gibt es aber Menschen, die sie missbrauchen.
Bei kostenpflichtigen Konten wie Trueqrcode hat nur der Kontoinhaber Zugriff auf sein Dashboard. Codes können also nur missbraucht werden, wenn jemand Zugang zu deinem Konto hat. Außerdem solltest du nur QR-Codes von Orten und Marken scannen, denen du vertraust, und darauf achten, dass niemand sie kopiert hat.
Technologie ist eine tolle Sache, aber wie alles lässt sie sich missbrauchen. Wir zeigen dir, warum QR-Codes, ob du sie erstellst oder scannst, ein schneller, bequemer und sicherer Weg sind, Inhalte zu teilen, und wie du vermeidest, schädliche QR-Codes zu scannen, die Malware herunterladen, oder gefälschte Codes, die dich auf Seiten führen, die deine Daten stehlen wollen.
Was ist Quishing?
Ein Quishing- oder QR-Code-Phishing-Angriff passiert meist so: Ein Betrüger bringt einen QR-Code auf irgendeinem Material oder an einem Ort an und gibt sich als jemand anderes aus oder als ein Unternehmen oder Dienst, den es gar nicht gibt. Der QR-Code führt dich auf eine gefälschte oder kopierte Webseite, die nach Zugangsdaten oder Kreditkartendaten fragt.
Ein schädlicher QR-Code kann auch Malware auf dein Smartphone schicken. Der automatische Download gefährdet die Sicherheit und gibt der Person hinter dem Betrug Zugriff auf dein Smartphone.
Ein weiteres Zeichen für Quishing: Du wirst gezielt angesprochen. Etwa wenn dir jemand eine E-Mail schickt oder dir auf der Straße gedrucktes Material in die Hand drückt, mit der Aufforderung, für etwas Verlockendes zu scannen.
Wie funktionieren Quishing-Angriffe, und wie schütze ich mich?
Wir zeigen dir einige Methoden der Angreifer, erklären, wie du dich schützt, und nennen dir mit typischen Beispielen, wann es nützlich, unterhaltsam und bequem ist, QR-Codes zu scannen, damit diese tolle Technologie nicht verschwendet wird.
Problem: Angreifer drucken einen QR-Code im öffentlichen Raum, auf einen Flyer, eine Plakatwand, ein Poster, eine Visitenkarte usw. und bieten eine Dienstleistung oder ein Produkt an. Schutz: Scanne keine QR-Codes aus unbekannter Quelle. Du kannst die Marke auch anders suchen, im Internet oder vor Ort, und erst scannen, wenn du weißt, dass es ein echtes Unternehmen ist. Wann du einen QR-Code scannen solltest: QR-Codes auf Visitenkarten sind fantastisch fürs Networking. Bist du auf einem echten Networking-Event oder in einem Verkaufsgespräch und hast die Person wirklich getroffen, in ihrem Unternehmen, scanne den Code. Die Kontaktdaten landen automatisch und fehlerfrei in deinem Smartphone, ideal gegen Tippfehler oder falsch angegebene Nummern.
Problem: Dir wird etwas angeboten, das wie ein normales Werbegeschenk, ein Rabatt, ein Gutschein oder sogar ein Angebot aussieht, für das du zahlen würdest. Schutz: Kenne die Marke, die den Code gedruckt hat. Manchmal stehlen Angreifer einen Markennamen oder ein Logo, sei also wachsam. Bist du aber in einem echten Laden oder an einem Ort, an dem du den Besitzer des Codes kennst, kannst du ihn sicher scannen. Wann du einen QR-Code scannen solltest: Du bist persönlich in einer Boutique, und dort gibt es einen QR-Code auf einem Flyer mit einem tollen Call-to-Action, den du dir nicht entgehen lassen willst.
Problem: Du scannst einen Code, und die Seite, auf die du geleitet wirst, ist eine Kopie einer echten Seite, manchmal mit einer kopierten URL und einer anderen Länderendung. Schutz: Scanne nur Codes von Orten, denen du vertraust. Wann du einen QR-Code scannen solltest: Du bist auf einem Konzert, und nach der Show hat der Musiker ein Banner mit einem QR-Code, der dich zu seiner Spotify-Seite, seinen Social-Media-Kanälen oder sogar zum Ticketkauf führt. Deine Lieblingsbands sind natürlich einfach ehrliche Menschen, die ihre Arbeit bewerben und tolle Events und Musik mit der Welt teilen.
Problem: Eine Seite, auf der du noch nie warst, verlangt für einen Kauf deine Kreditkartendaten. Das kann auch ohne QR-Codes passieren. Überall tauchen Websites für Dinge wie Kleidung auf, und später stellt sich heraus, dass es eine professionell gemachte, wunderschöne Website ohne Ware dahinter ist. Das sind Diebe von Kreditkartendaten. Schutz: Schau immer auf Trustpilot, Google-Bewertungen usw. nach Hunderten oder Tausenden Bewertungen einer Seite. Und selbst die sind manchmal gefälscht. Ist die Marke nicht seriös, gib keine Kreditkartendaten ein. Schade für aufstrebende Marken, die sich einen Namen machen wollen. Wann du einen QR-Code scannen solltest: Folge ihnen eine Weile und lern sie kennen, wie du eine Person kennenlernen würdest, bevor du jemandem vertraust.
Arten von QR-Code-Phishing-Angriffen
- Schädliche QR-Codes können deine Zugangsdaten für wichtige (oder beliebige) Online-Konten stehlen, etwa deinen Gmail- oder Microsoft-Login. Sie kopieren bekannte Seiten, und wenn du dich in ihrem kopierten Konto anmeldest, stehlen sie die Zugangsdaten für dein echtes Konto. Achte genau auf die URL, wenn du dich über einen QR-Code unbekannter Herkunft auf einer Seite anmeldest.
- Manche QR-Codes laden automatisch Malware auf dein Smartphone und fordern dich dann auf, eine App wie Spyware zu installieren, um sie wieder loszuwerden. Installiere nichts, was sie dir sagen, und such nach Möglichkeiten, wie du loswirst, was sie angerichtet haben.
- Manchmal kleben Betrüger gefälschte QR-Codes auf Parkautomaten, Spendenplakate und andere Orte, an denen man scannen und bezahlen kann. Landest du auf ihrer gefälschten Seite, bezahlst du in Wirklichkeit nur den Betrüger.
- Bei Overlay-Angriffen klebt ein Betrüger seinen QR-Code im öffentlichen Raum über den echten. Achte also darauf, ob unter dem Code, den du scannst, noch ein anderer ist.
- Eine gefälschte Sicherheitswarnung fordert dich auf, dich sofort anzumelden, nur um deine Zugangsdaten für eine bestimmte Seite zu stehlen.
- Gefälschte WLAN-Verbindungen. Verbinde dich nie mit etwas, das im öffentlichen Raum kostenloses WLAN anbietet. Wahrscheinlich ist es Betrug. Sei an Orten wie Flughäfen vorsichtig. Frag zuerst das Personal, wo du dich verbinden kannst.
- QR-Codes mit einem Call-to-Action, der Rabatte oder Gutscheine verspricht, stehlen meist nur deine E-Mail-Adresse, wenn du sie auf der Seite angibst, auf die sie dich geführt haben, und schicken dir danach nervige Abo-E-Mails, für die du dich nie angemeldet hast. Es gibt zwar noch gute Unternehmen und ehrliche Menschen, die schöne Dinge anbieten, aber du musst sie erst kennen.
- Es gibt auch Angebote für gefälschte Eventtickets. Prüfe also schon vor dem Scannen, ob es ein echter Ticketanbieter ist. Bist du auf dem Konzert eines echten Musikers und hängt dort ein Poster mit einem QR-Code, ist es höchstwahrscheinlich in Ordnung. Ist es aber ein herrenloser Code irgendwo im Nirgendwo, etwa ein Sticker an einem Fahnenmast, heißt das nicht, dass er unecht ist. Manche junge, aufstrebende Künstler und Bands kleben tatsächlich überall Sticker. Trotzdem solltest du keinen QR-Code scannen, der einfach an einem Laternenmast hängt.
- Betrug rund um Banken, Finanzen oder Krypto ist immer möglich. Ich würde keinen Code scannen, den deine Bank nicht in ihrer eigenen Filiale angebracht hat, und schon gar nicht, wenn dir eine Nachricht geschickt wurde. Scanne nichts, wenn du gezielt angesprochen wurdest. Bankgeschäfte gehen auch anders. Vor allem, wenn nach Kreditkarten- oder Kontodaten gefragt wird: Schließ einfach die Seite.
- Es gibt Paketbetrug, bei dem Menschen per SMS gefälschte Sendungsinfos bekommen. Vertrau dem nicht, vor allem wenn du gar kein Paket erwartest. Ignoriere es.
- Gefälschte Speisekarten können verteilt werden, die von einem Restaurant kopiert wurden. Hast du die Speisekarte in der Hand, musst du sie eigentlich nicht auch noch auf deinem Smartphone speichern. Liegt sie nicht vom Restaurant in deiner Liefertüte, verlass dich nicht darauf, wenn sie einfach auf der Straße verteilt wird.
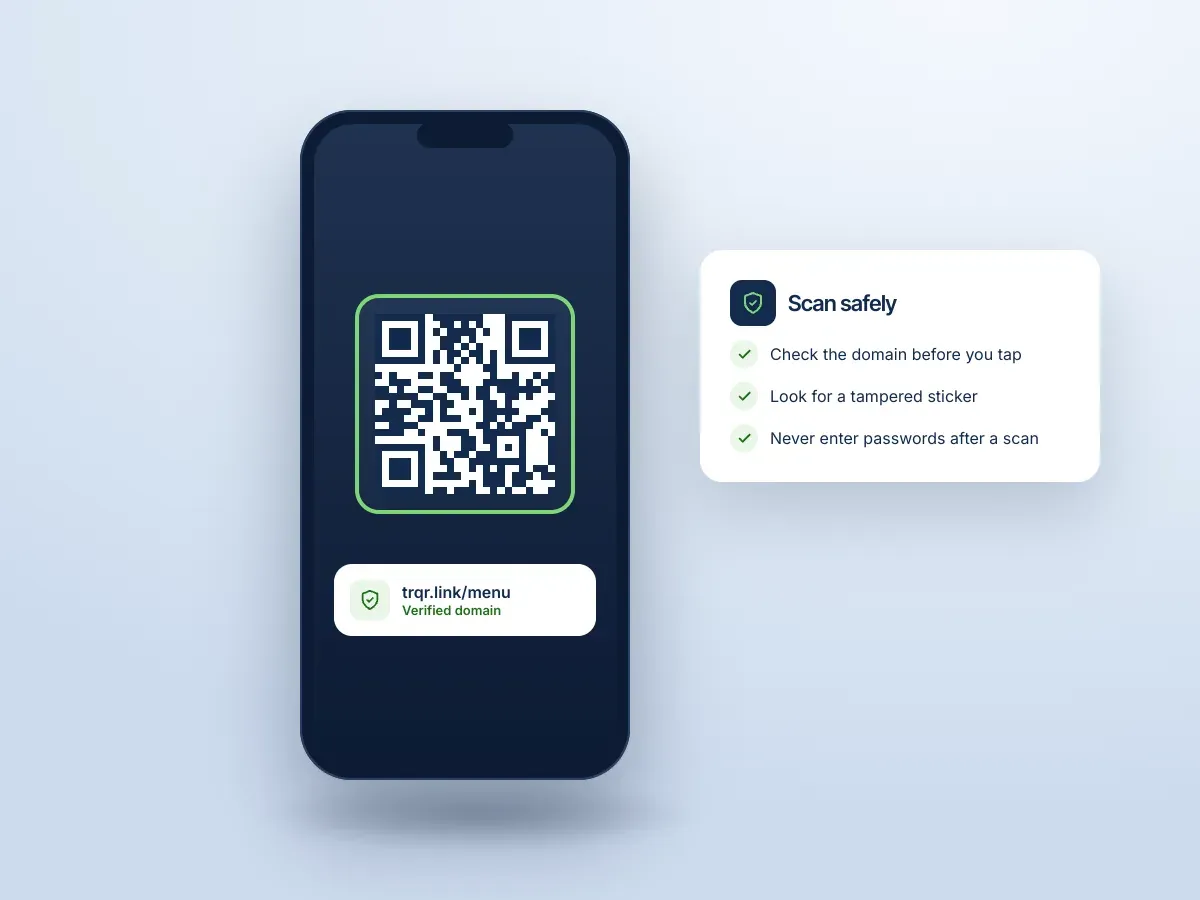
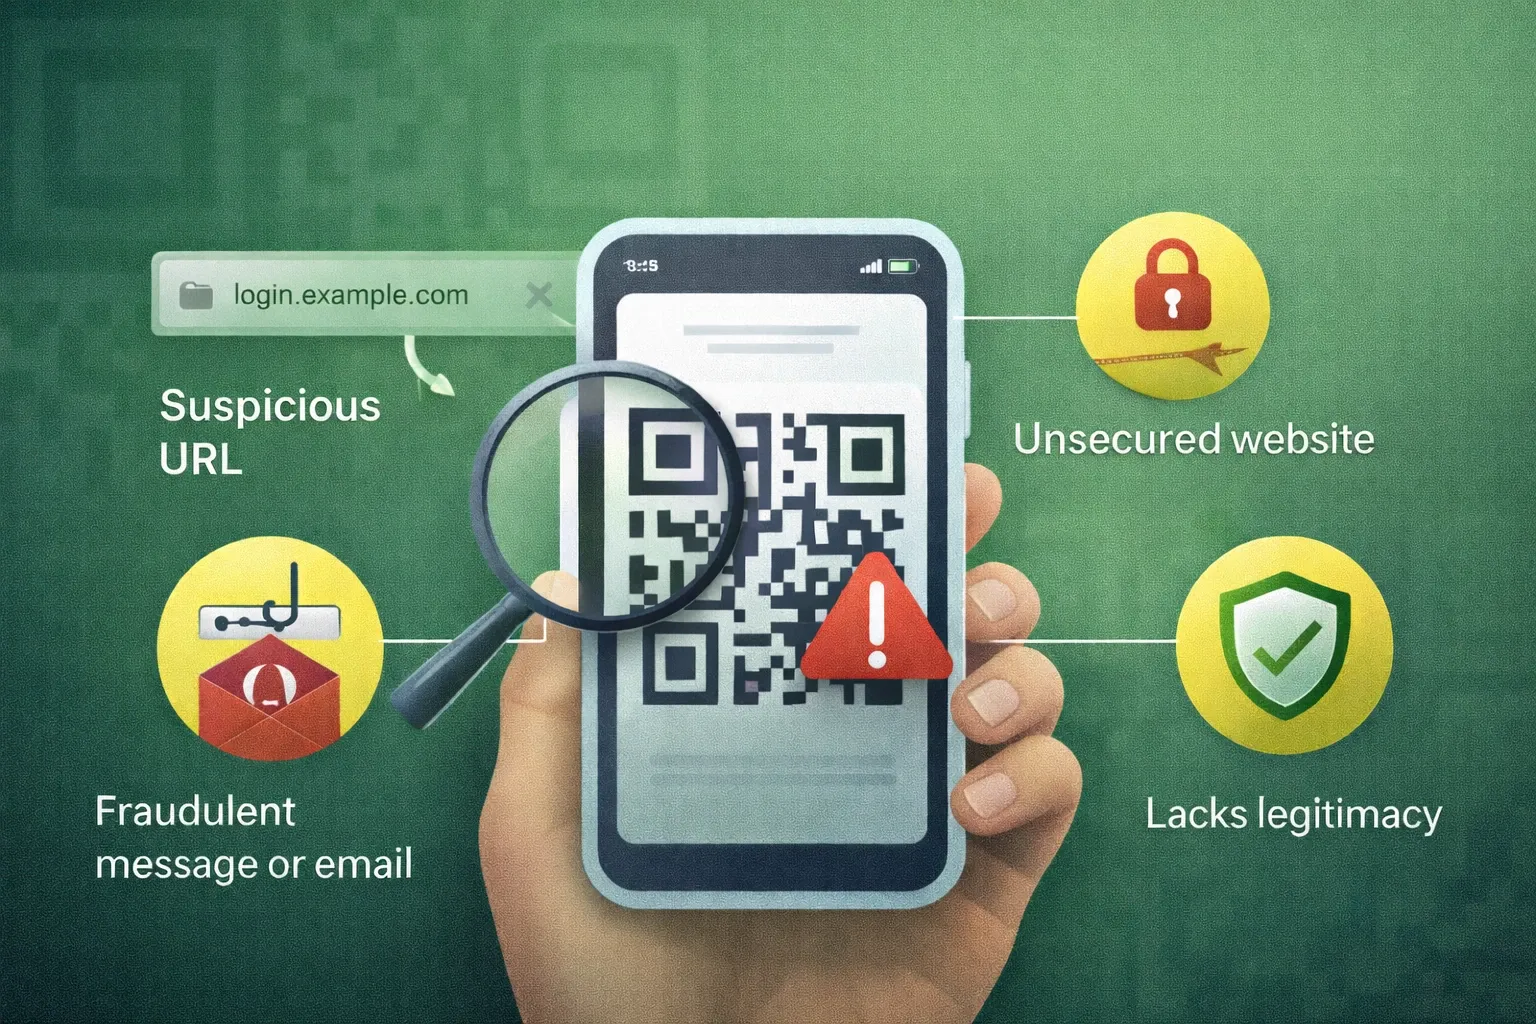
Was ist QRLJacking?
Mit einem Quick Response Login (QRL) meldest du dich direkt auf einer Seite an, ohne deine Zugangsdaten einzugeben. Ein Beispiel ist ein WhatsApp-QR-Code, der WhatsApp direkt öffnet, ohne dass du dich anmeldest. Das soll benutzerfreundlich sein, damit du nicht jedes Mal dein Passwort eingeben musst.
Ein QR-Code ist einfach ein Code. Ein QRL ist eine Authentifizierungsmethode mit einem QR-Code.
Scannst du einen gefälschten QR-Code, kann er echte Authentifizierungen umgehen und so deine Passwörter kapern, um in deine Konten zu gelangen. Er kann dich auch auffordern, diese Informationen trotzdem einzugeben. Scanne einfach keine Codes unbekannter Herkunft, die dich sofort anmelden wollen.
Selbst wenn 2FA oder MFA aktiv ist, kann er dich auffordern, deine Identität darüber erneut zu bestätigen, um den Angreifern Zugriff zu geben. Akzeptierst du diese zweite Authentifizierung nicht, schützt du dich.
Wie erkenne ich einen QR-Code-Phishing-Angriff?
Du solltest immer wissen, woher der Code stammt. Ja, deine Lieblingsmarken wie Prada oder Calvin Klein drucken vielleicht einen QR-Code auf eine Plakatwand oder ein Poster an der Bushaltestelle, um Scans zu bekommen. Und das kann echt sein. Wer so viel Geld in Werbung steckt, etwa für eine Plakatwand in einer Einkaufsstraße mit vielen Fußgängern, ist meist seriös. Denk einfach nach, bevor du etwas scannst, und sei vorsichtig. Achte auf die URL, die Geld von dir will. Ist es wirklich die Seite von Prada? Hab keine Angst vor QR-Codes. Sie sind eine tolle Technologie, aber wie bei allem musst du umsichtig sein.
Scanne keine Mystery-Codes. Steht an der Ecke ein zwielichtiger Typ und verteilt Flyer, ist er vielleicht ein Künstler oder Musiker, der Tickets für eine Show verkauft. Dann behalte einfach den Flyer. Wirst du gedrängt, Codes sofort zu scannen, solltest du es nicht tun. Such die Informationen vom Flyer lieber separat. Flyer mit QR-Codes sind super, wenn sie auf echten Shows und Konferenzen von Menschen verteilt werden, die dort arbeiten.
Wirkt etwas am Call-to-Action seltsam oder hat das Marketingmaterial Tippfehler, URLs, die nicht ganz stimmen, usw., scanne nicht. Länderendungen am Ende einer URL können echt sein, wenn du in diesem Land bist. Manchmal nehmen Betrüger aber eine bekannte URL, kopieren sie und hängen eine Länderendung an. Wenn du dann kaufst, stehlen sie deine Daten.
Dringende Nachrichten, die sofort deine Daten wollen, sind ein sicheres Zeichen, dass es kein echter Code ist. QR-Codes sollten zu Landingpages führen, die dir Informationen geben. Sie sollten nie Informationen von dir verlangen. QR-Codes sollten Inhalte auf Websites, Social-Media-Kanälen, Tutorials auf YouTube usw. teilen. Es gibt bestimmte Websites wie Onlineshops deiner Lieblingshändler, die QR-Codes und Wiederholungskäufe anbieten. Achte dann aber darauf, dass du wirklich auf der Website dieses Shops bist und der Code von echtem Marketingmaterial dieser Marke stammt und nicht von irgendeinem öffentlichen Ort.
Wie kann ich einen Quishing-Angriff verhindern oder melden?
Am besten erkennst du Quishing auf deinem Smartphone mit einem Virenschutz für Mobilgeräte. Der kostet etwa 35 Euro im Jahr oder rund 40 US-Dollar. Such dir aber einen vertrauenswürdigen und zuverlässigen Anbieter selbst aus und nicht jemanden, der dich angesprochen hat, denn das könnte Betrug sein. Und achte darauf, dass er in deinem Land funktioniert. Selbst echte Virenschutzprogramme nehmen in Europa dein Geld, funktionieren aber außerhalb der USA nicht, und umgekehrt. Und dein Geld bekommst du nicht zurück. Prüfe vor dem Kauf, ob der Dienst in deinem Land und auf deinem Gerät funktioniert.
Akzeptiere nie zufällige Benachrichtigungen auf deinem Smartphone, die dich auffordern, etwas zu bestätigen. Ignoriere sie einfach. Je mehr du bekommst, desto eher ist jemand hinter dir her, aber er kommt nicht an dich heran, wenn du ihm keine weiteren Informationen gibst. Es heißt nur, dass er deine Handynummer oder E-Mail-Adresse irgendwoher hat. Inzwischen rufen Betrüger auch an, fragen nach Informationen und nehmen deine Stimme mit „Ja“ oder „Nein“ für die Sprachauthentifizierung auf. Das passiert sogar ohne QR-Codes. Antworte ohnehin nicht auf Roboter, die dich zufällig anrufen und etwas wollen. Leg einfach auf.
Quishing-Nachrichten kannst du zum Beispiel deiner Bank melden oder auf Seiten zum Melden von Missbrauch bei Websites wie Google, wenn jemand versucht hat, deren Anmeldeseite zu kopieren. Auf jeder gängigen Social-Media-Plattform gibt es Seiten zum Melden von Phishing, je nachdem, als was sich der schädliche QR-Code ausgegeben hat.
Glaubst du, dass du Ziel eines QR-Code-Phishing-Betrugs geworden bist, verlass die Seite sofort. Gib keine Daten preis. Melde dich von einem anderen Gerät an und ändere deine Passwörter. Du kannst Sicherheitsscans durchführen und unbekannte Apps entfernen. Geh bei Bedarf zu einer IT-Fachkraft, die sich mit deinem Gerät auskennt. Geh nicht einfach zu irgendeinem Handyladen, der keine Ahnung von IT hat. Du kannst auch 2FA oder MFA aktivieren.
Fazit zu QR-Code-Phishing
Sei umsichtig, woher die QR-Codes stammen, die du scannst. Hast du ein großes oder kleines Unternehmen, sieh dir unsere Seiten zu Anwendungsfällen und Branchen an, um spannende Ideen zu bekommen, wie du QR-Code-Marketing auf deine Materialien bringst. Das geht sicher und wirkungsvoll, und deine Kunden werden begeistert sein. Teste unseren QR-Code-Generator und überzeug dich selbst!