Phishing con código QR (quishing): cómo funciona, ejemplos y cómo prevenirlo
 Kristin IrishActualizado el 10 min de lectura
Aunque los códigos QR son una forma estupenda de compartir contenido en multitud de casos de uso, en todos los sectores y en todo el mundo, por desgracia hay personas que hacen un mal uso de ellos.
Con cuentas de pago como Trueqrcode, solo quien crea la cuenta tiene acceso a su panel, así que los códigos no se pueden usar de forma indebida a menos que alguien tenga acceso a tu cuenta. Además, solo deberías escanear códigos QR de lugares y marcas de confianza y asegurarte de que nadie los ha duplicado.
La tecnología es algo estupendo pero, como cualquier otra cosa, siempre hay una forma de abusar de ella. Te mostramos por qué usar códigos QR, ya sea creándolos o escaneándolos, puede ser una forma rápida, cómoda y segura de compartir contenido, y cómo evitar escanear códigos QR maliciosos que descargan malware o códigos falsos que te llevan a páginas que intentan robar tus datos.
¿Qué es el quishing?
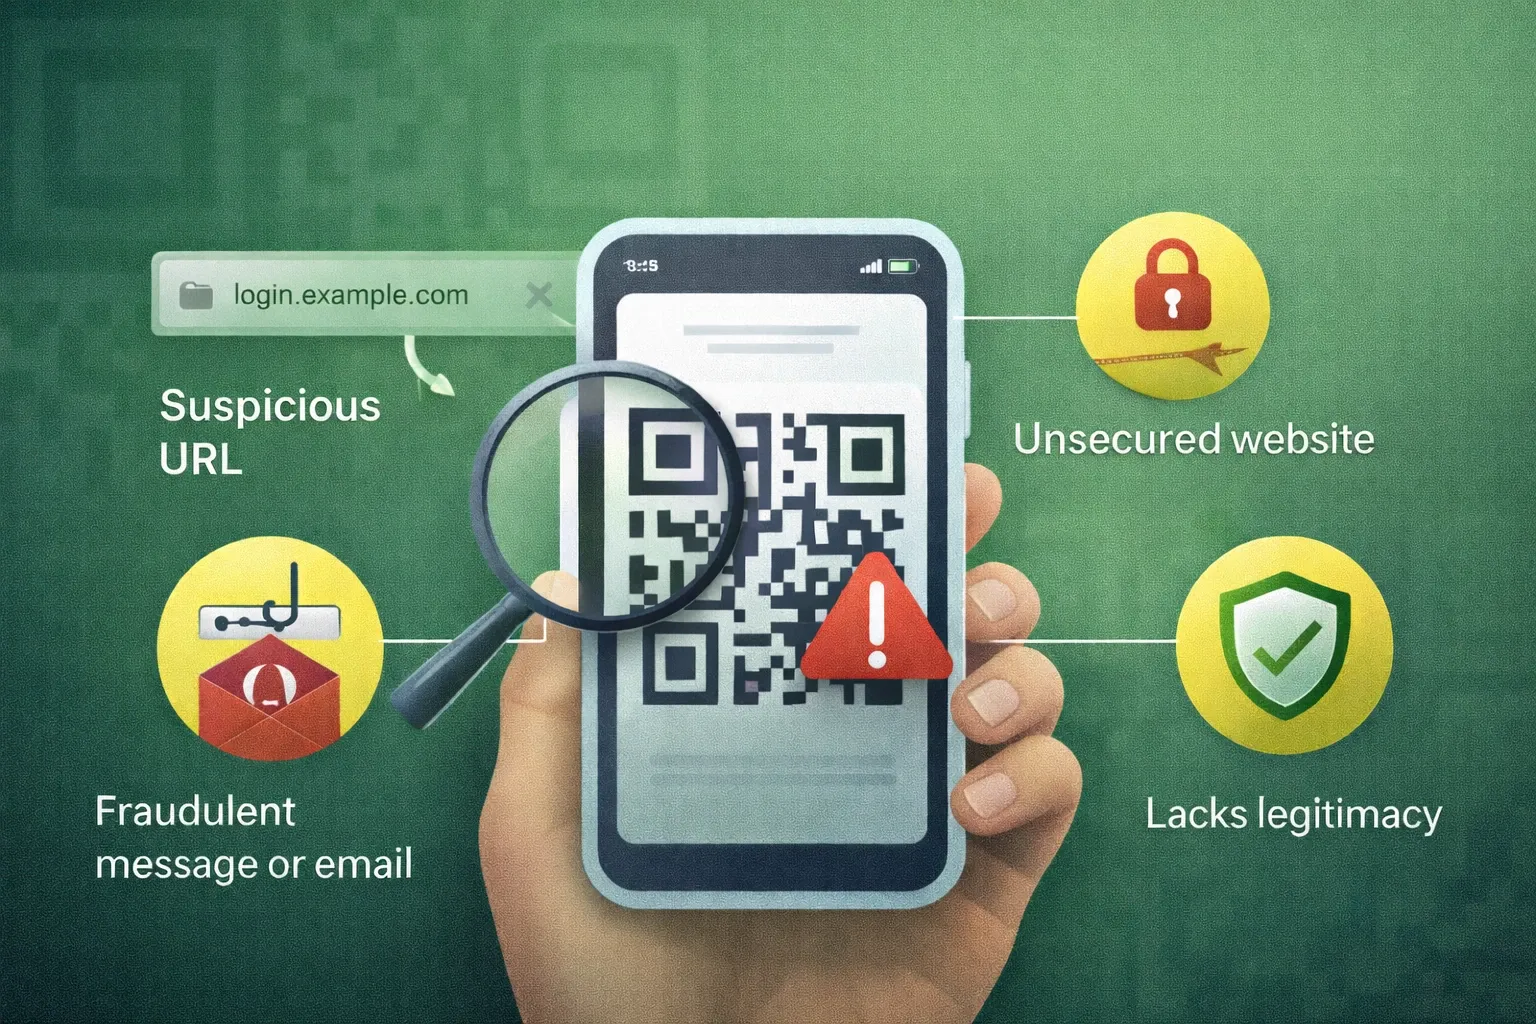
Un ataque de quishing, o phishing con código QR, se produce principalmente cuando un estafador coloca un código QR en cualquier material o lugar, haciéndose pasar por otra persona o por una empresa o un servicio falsos. El código QR te lleva a una página web falsa o duplicada que te pide credenciales o datos de tu tarjeta de crédito.
Un código QR malicioso podría enviar malware a tu móvil. La descarga automática compromete la seguridad y da a la persona que está detrás de la estafa acceso a tu teléfono.
Otra señal de quishing es cuando alguien te busca a ti. Si te envían un correo o te dan materiales impresos en la calle para que escanees algo que podría resultarte atractivo.
¿Cómo funcionan los ataques de quishing y cómo puedo protegerme?
Repasaremos algunas de las formas en que los atacantes lo hacen, te diremos cómo protegerte y te explicaremos, con algunos ejemplos comunes, cuándo es útil, divertido y cómodo para ti escanear códigos QR, para que esta tecnología tan estupenda no se desperdicie.
Problema: los atacantes pueden imprimir un código QR en un espacio público, un folleto, una valla publicitaria, un póster, una tarjeta de visita, etc., que ofrezca un servicio o un producto. Protección: no escanees códigos QR de una fuente desconocida. Hay otras formas de buscar la marca en internet o en persona y, cuando sepas que es una empresa real, entonces escanea. Cuándo deberías escanear un código QR: los códigos QR en las tarjetas de visita son fantásticos para el networking. Si estás en un evento de networking o en una reunión de ventas reales y has conocido a esa persona en la vida real, en su empresa, escanea el código y los datos de contacto se descargan automáticamente y sin errores en tu móvil, lo cual es genial por si hubo erratas o te dieron números incorrectos.
Problema: te ofrecen algo que parece un regalo normal, un descuento, un cupón o incluso una oferta por la que estarías dispuesto a pagar. Protección: conoce la marca que imprimió el código. A veces, un atacante puede robar el nombre o el logo de una marca, así que ten cuidado. Pero si estás en una tienda física o en un lugar donde conoces al propietario del código, es seguro escanear. Cuándo deberías escanear un código QR: estás en una boutique en persona y tienen un código QR en un folleto con una gran llamada a la acción que no te puedes perder.
Problema: escaneas un código y el sitio al que te dirigen es una copia de un sitio real, a veces con una copia de la URL con un código de país distinto detrás. Protección: escanea solo códigos de un lugar de confianza. Cuándo deberías escanear un código QR: vas a un concierto y, después del espectáculo, el músico tiene un banner con un código QR que te lleva a su página de Spotify, a sus redes sociales o incluso a comprar entradas para conciertos. Evidentemente, tus grupos favoritos son simplemente gente honesta que promociona su trabajo y comparte eventos y música divertidos con el mundo.
Problema: un sitio en el que nunca has estado te pide datos de tu tarjeta de crédito para hacer una compra. Esto puede ocurrir incluso sin códigos QR. Están apareciendo sitios web por todas partes para artículos como ropa, y luego descubres que es un sitio web profesional y muy bien hecho sin inventario detrás. Son ladrones de datos de tarjetas de crédito. Protección: busca siempre en Trustpilot, Google Reviews, etc. cientos o miles de reseñas de un sitio. E incluso a veces esas son falsas. Si la marca no es de confianza, no introduzcas los datos de tu tarjeta de crédito. Es una lástima para las marcas emergentes que quieren hacerse un nombre. Cuándo deberías escanear un código QR: síguelas un tiempo y llega a conocerlas como conocerías a una persona antes de confiar en alguien.
Tipos de ataques de phishing con código QR
- Los códigos QR maliciosos pueden robar tus credenciales de cuentas online de alto perfil (o de cualquier otra), como tu inicio de sesión de Gmail o Microsoft. Duplicarán sitios famosos y, cuando inicies sesión en su cuenta copiada, te roban las credenciales de tu cuenta real. Ten cuidado con la URL cuando inicies sesión en cualquier sitio desde un código QR cuya procedencia no conozcas.
- Algunos códigos QR pueden descargar malware automáticamente en tu móvil y luego pedirte que instales una aplicación, como un programa espía, para eliminarlo. No instales lo que te digan y busca opciones para saber cómo deshacerte de lo que hayan hecho.
- A veces los estafadores ponen códigos QR falsos en parquímetros, carteles de organizaciones benéficas y otros lugares donde se puede escanear y pagar. Una vez que te han redirigido a su sitio falso, en realidad solo estás pagando al estafador.
- Los ataques de superposición de códigos QR ocurren cuando un estafador pega su código QR sobre el real en un lugar público, así que fíjate si hay otro debajo del que estás escaneando.
- Una falsa alerta de seguridad te pedirá que inicies sesión en ese momento, solo para robar tus credenciales de acceso a un determinado sitio.
- Conexiones Wi-Fi falsas. No te conectes nunca a nada que ofrezca Wi-Fi gratis en público. Probablemente sea una estafa. Ten cuidado en lugares como los aeropuertos. Pregunta primero al personal dónde puedes conectarte.
- Los códigos QR con una llamada a la acción que anuncia descuentos o cupones suelen limitarse a robar tu dirección de correo cuando la das en el sitio al que te dirigieron, y luego te envían molestos correos de suscripción a los que nunca te apuntaste. Todavía hay buenas empresas y gente honesta que ofrecen cosas bonitas pero, antes, tienes que conocerlas.
- También existen ofertas de entradas falsas para eventos, así que tienes que asegurarte de que es un vendedor de entradas real antes incluso de escanear. Si estás en el concierto de un músico de verdad y tienen un póster con un código QR en el recinto, lo más probable es que esté bien. Pero si es un código suelto en medio de la nada, como una pegatina en un mástil, no es que no sea real; de hecho, algunos artistas jóvenes y miembros de grupos emergentes ponen pegatinas por todas partes, pero no deberías escanear un código QR que está simplemente colgado de una farola.
- Las estafas bancarias, financieras o de criptomonedas fraudulentas siempre son posibles. No te sugiero escanear ningún código que tu entidad financiera no haya puesto dentro de su sucursal y, desde luego, tampoco si te lo envían en un mensaje. No escanees algo si te han buscado a ti. Hay otras formas de hacer operaciones bancarias. Sobre todo si te piden los datos de tu tarjeta de crédito o de tu cuenta bancaria. Simplemente cierra la página.
- Hay estafas de reparto en las que la gente recibe mensajes de texto con información falsa de paquetes, así que no te fíes, sobre todo si en realidad no esperas ningún paquete. Ignóralo.
- Se podrían repartir cartas falsas duplicadas de un restaurante. Si tienes la carta en la mano, no necesitas realmente guardarla también en el móvil. A menos que el restaurante la ponga en tu bolsa de pedido, no des nada por sentado cuando se reparte sin más en público.
¿Qué es el QRLJacking?
Un inicio de sesión de respuesta rápida (QRL) te permite iniciar sesión directamente en un sitio sin introducir tus credenciales. Un ejemplo sería un código QR de WhatsApp que abre WhatsApp directamente sin iniciar sesión. Está pensado para que sea fácil de usar, sin tener que introducir la contraseña cada vez que entras en el sitio.
Un código QR es solo un código. Un QRL es un método de autenticación con un código QR.
Si escaneas un código QR falso, podría eludir autenticaciones reales y así secuestrar tus contraseñas para entrar en tus cuentas. También podría pedirte que introduzcas esa información de todos modos. Simplemente no escanees códigos de los que no sepas de dónde proceden y que quieran iniciar tu sesión de inmediato.
Incluso si hay activada una verificación en dos pasos (2FA o MFA), podría pedirte que confirmes de nuevo tu identidad a través de ellos para darles acceso. Si no aceptas esta segunda forma de autenticación, puedes protegerte.
¿Cómo puedo detectar un ataque de phishing con código QR?
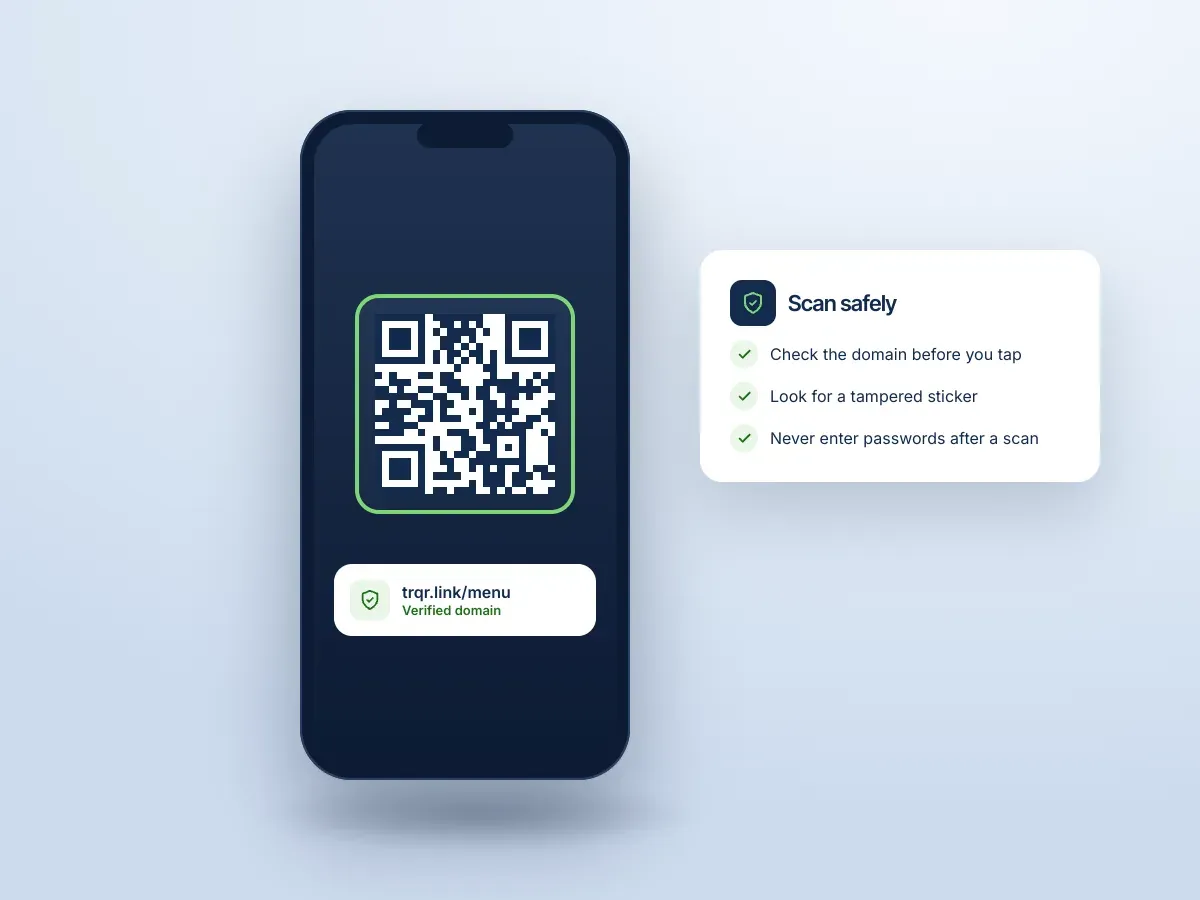
Debes saber siempre de dónde procede el código. Sí, tus marcas favoritas como Prada o Calvin Klein pueden imprimir un código QR en una valla publicitaria o en el póster de una parada de autobús para conseguir escaneos. Y puede ser legítimo. Normalmente, si te gastas tanto dinero en publicidad, como una valla en una zona comercial peatonal, es legítimo. Piensa en lo que vas a escanear antes de hacerlo y ten precaución. Fíjate en la URL que te pide dinero. ¿Es realmente el sitio de Prada? No tengas miedo de los códigos QR. Son una gran tecnología, pero, como con todo, hay que ser prudente.
No escanees códigos misteriosos. Si hay un tipo sospechoso en la esquina repartiendo folletos, sí, puede ser un artista o músico cualquiera que vende entradas para un espectáculo. Simplemente quédate el folleto. Que te presionen para escanear códigos de inmediato significa que no deberías hacerlo. Busca por separado la información del folleto. Los folletos con códigos QR son estupendos cuando los reparten en espectáculos y congresos reales las personas que trabajan allí.
Si algo de la llamada a la acción parece extraño o sus materiales de marketing tienen palabras mal escritas, URL que no son del todo correctas, etc., no escanees. Los códigos de país añadidos al final de una URL pueden ser reales si estás en ese país pero, a veces, cogen una URL común, la duplican y le añaden un código de país al final y, cuando compras, te roban tus datos.
Los mensajes urgentes que te suplican tu información de inmediato son una forma segura de saber que no es un código real. Los códigos QR deben llevar a landing pages que te den información. Nunca deberían pedirte información. Los códigos QR deben compartir contenido en sitios web, canales de redes sociales, tutoriales en YouTube, etc. Hay ciertos sitios web, como las tiendas online de tus minoristas favoritos, que ofrecen códigos QR y recompras. Sin embargo, debes asegurarte de que realmente estás en el sitio web de esa tienda y de que el código procede de un material de marketing real de esa marca, y no de un espacio público cualquiera.
¿Cómo puedo prevenir o denunciar un ataque de quishing?
Los mejores servicios para detectar el quishing en tu móvil serían descargar un antivirus para teléfonos móviles. Pueden costar unos 35 euros al año o unos 40 dólares estadounidenses. Pero busca un servicio de protección antivirus de confianza y fiable, no a alguien que te haya buscado a ti, porque podría ser una estafa. Y asegúrate de que funciona en el país en el que estás. Incluso los sistemas antivirus que son reales te quitarán el dinero en Europa pero no funcionarán fuera de EE. UU. y viceversa. Y no puedes recuperar tu dinero. Antes de comprar, asegúrate de que el servicio funciona en tu país y en tu dispositivo.
No aceptes nunca notificaciones aleatorias en tu móvil que te pidan autenticar algo. Simplemente ignóralas. Cuantas más recibas, más significa que alguien va tras de ti, pero no pueden llegar a ti a menos que les des más información. Solo significa que consiguieron tu número de móvil o tu correo en algún sitio. Ahora también te llaman para pedirte información y graban tu voz para la autenticación por voz con “síes” o “noes”. Eso ocurre incluso sin códigos QR, y no contestes a robots que te llamen al azar para pedirte cosas. Simplemente cuelga el teléfono.
Puedes denunciar los mensajes de quishing a lugares como tu entidad financiera o a páginas de “informar de abusos” de sitios web como Google, si alguien ha intentado duplicar su página de inicio de sesión. Hay páginas de “denunciar phishing” en todas las redes sociales habituales, según lo que fingiera ser el código QR malicioso.
Si crees que has sido objetivo de una estafa de phishing con código QR, sal de la página inmediatamente. No compartas ninguno de tus datos. Inicia sesión desde otro dispositivo y cambia tus contraseñas. Puedes ejecutar análisis de seguridad y eliminar aplicaciones desconocidas. Si lo necesitas, acude a un profesional informático adecuado según tu dispositivo. No vayas simplemente a un vendedor de móviles cualquiera que no sabe nada de informática. También puedes activar la verificación en dos pasos (2FA o MFA).
Conclusión sobre el phishing con código QR
Debes ser prudente con los lugares desde los que escaneas códigos QR. Si tienes una empresa grande o pequeña, echa un vistazo a nuestros casos de uso de códigos QR y a nuestras páginas de sectores para ver ideas interesantes sobre cómo añadir marketing con códigos QR a tus materiales. Puedes hacerlo de forma segura y eficaz, y tus clientes estarán encantados. Regístrate para una prueba con nuestro generador de códigos QR y compruébalo tú mismo.