Phishing QR code (quishing) : comment ça marche, exemples et prévention
 Kristin IrishMis à jour le 10 min de lecture
Même si les codes QR sont un moyen formidable de partager du contenu pour une multitude d’usages, dans tous les secteurs et partout dans le monde, il y a malheureusement des gens qui en font un mauvais usage.
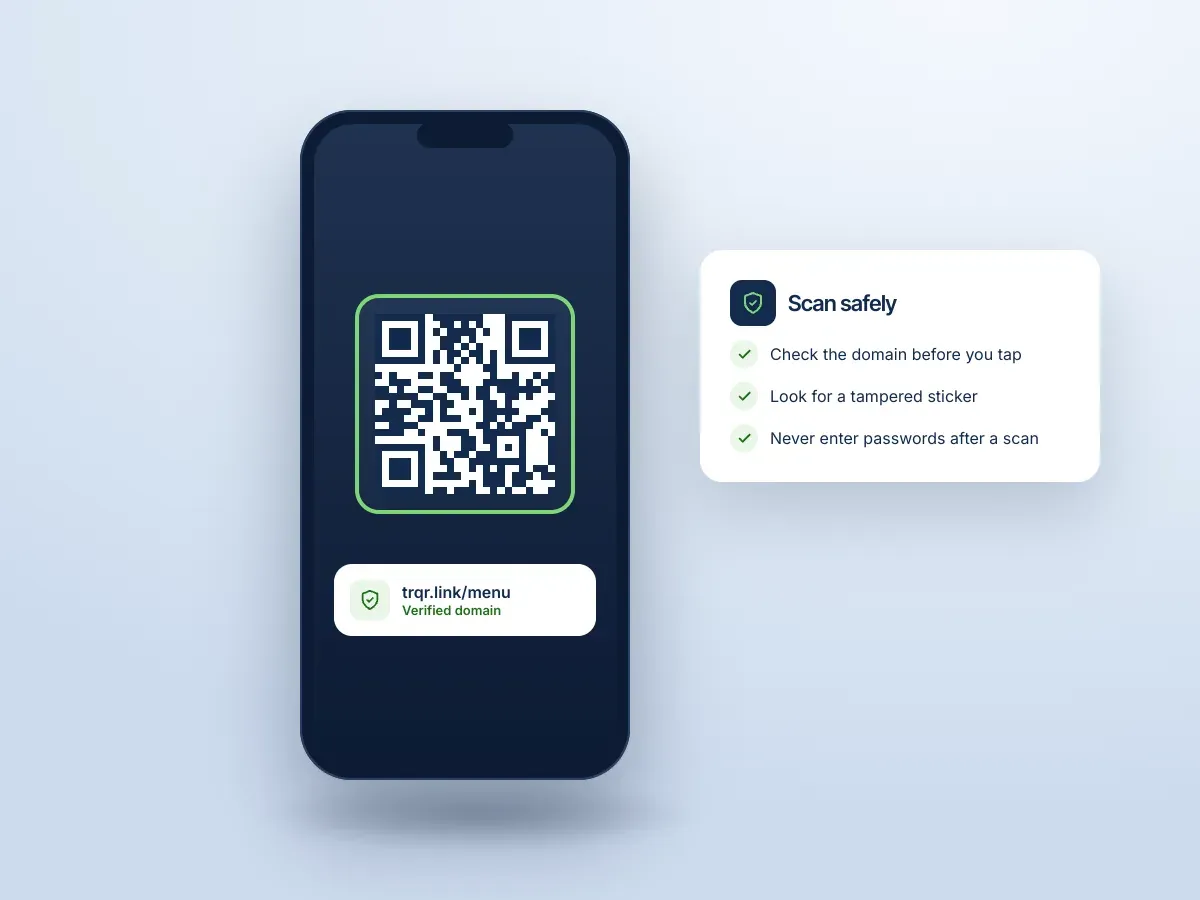
Avec des comptes payants comme Trueqrcode, seul le créateur du compte a accès à son tableau de bord : les codes ne peuvent donc pas être détournés, sauf si quelqu’un a accès à ton compte. Tu ne dois aussi scanner que des codes QR venant de lieux et de marques en qui tu as confiance, et t’assurer que personne ne les a dupliqués.
La technologie est une excellente chose mais, comme tout, il y a toujours un moyen de la détourner. Nous te montrons pourquoi utiliser des codes QR, que ce soit pour les créer ou les scanner, peut être un moyen rapide, pratique et sûr de partager du contenu, et comment éviter de scanner des codes QR malveillants qui téléchargent des logiciels malveillants, ou des faux codes qui t’envoient vers des pages cherchant à voler tes données.
Qu’est-ce que le quishing ?
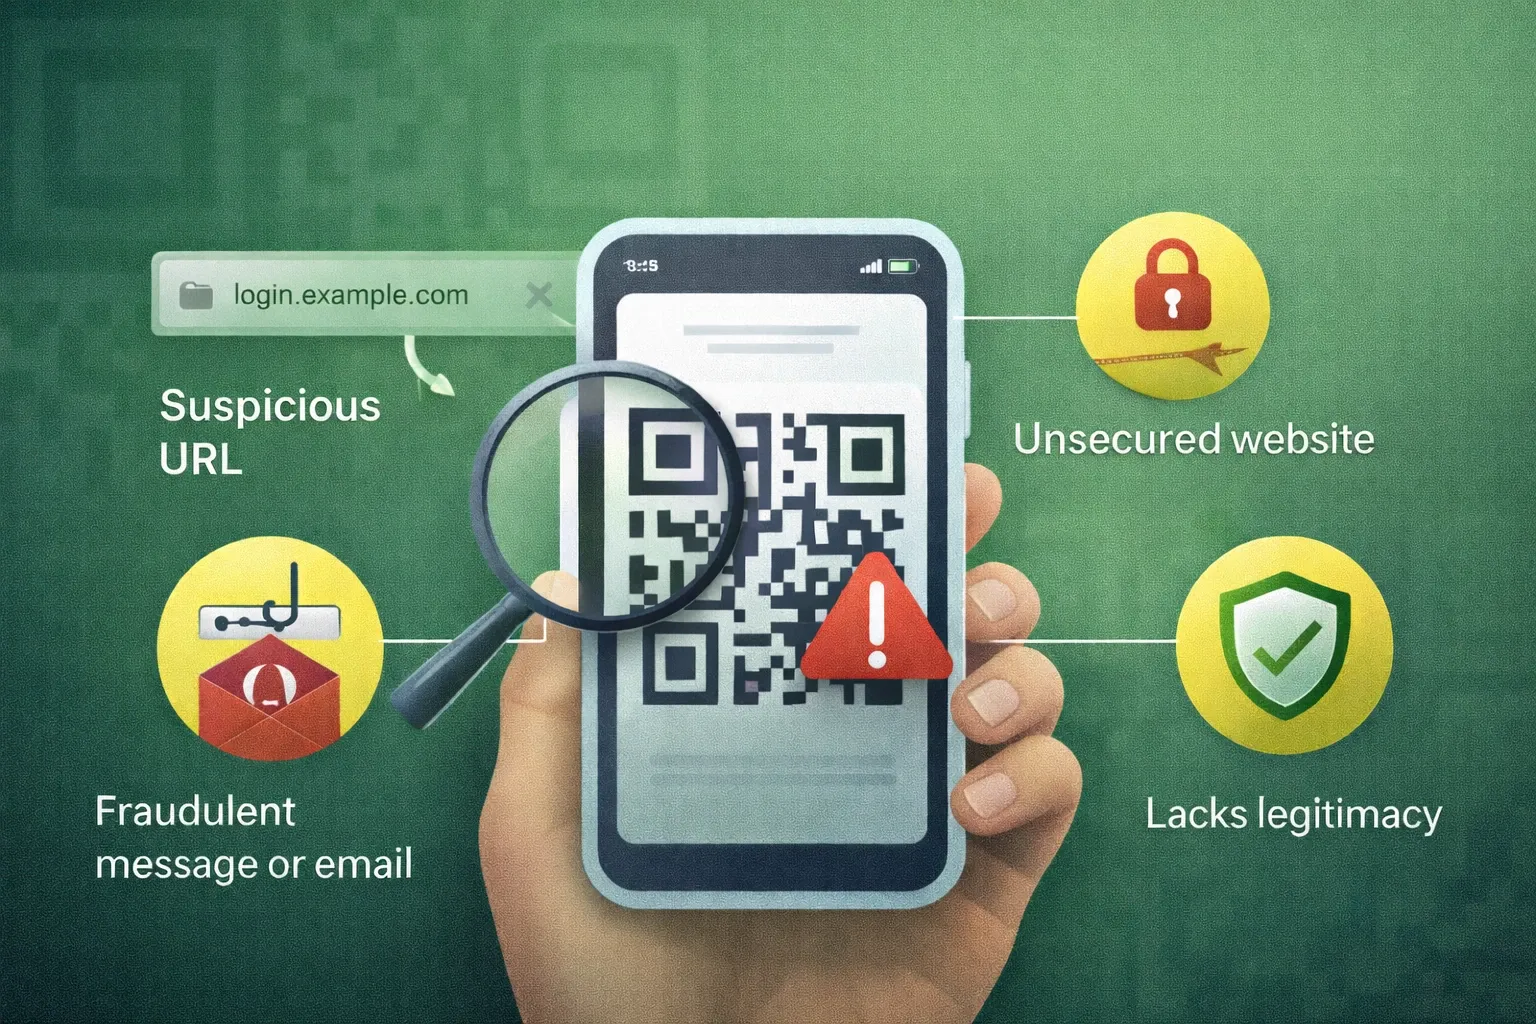
Une attaque de quishing, ou phishing par code QR, se produit surtout quand un escroc place un code QR sur un support ou un lieu quelconque, en se faisant passer pour quelqu’un d’autre ou pour une fausse entreprise ou un faux service. Le code QR t’envoie vers une page web fausse ou dupliquée qui te demande des identifiants ou des informations de carte bancaire.
Un code QR malveillant peut envoyer un logiciel malveillant sur ton téléphone. Le téléchargement automatique compromet la sécurité et donne à l’escroc un accès à ton téléphone.
Autre signe de quishing : quand on vient te chercher. S’ils t’envoient un e-mail ou qu’on te remet dans la rue des documents imprimés te demandant de scanner pour quelque chose qui pourrait t’intéresser.
Comment fonctionnent les attaques de quishing et comment me protéger ?
Nous passons en revue quelques-unes des méthodes des attaquants, nous t’expliquons comment te protéger et nous te disons, avec quelques exemples courants, quand scanner des codes QR est utile, agréable et pratique, pour que cette technologie formidable ne soit pas gâchée.
Problème : des attaquants peuvent imprimer un code QR dans un espace public, sur un flyer, un panneau d’affichage, une affiche, une carte de visite, etc., en proposant un service ou un produit. Protection : ne scanne pas de codes QR de source inconnue. Il existe d’autres moyens de chercher la marque sur internet ou en personne, et quand tu sais que c’est une vraie entreprise, alors scanne. Quand tu peux scanner un code QR : les codes QR sur les cartes de visite sont fantastiques pour le networking. Si tu es à un vrai événement de networking ou à un rendez-vous commercial et que tu as rencontré cette personne en vrai, dans son entreprise, scanne le code : les coordonnées se téléchargent automatiquement dans ton téléphone sans erreur, ce qui est parfait en cas de fautes de frappe ou de numéros incorrects.
Problème : on te propose quelque chose qui ressemble à un cadeau classique, une réduction, un bon, ou même une offre pour laquelle tu serais prêt à payer. Protection : connais la marque qui a imprimé le code. Parfois, un attaquant peut voler un nom de marque ou un logo, alors reste vigilant. Mais si tu es dans une vraie boutique ou un endroit où tu connais le propriétaire du code, tu peux scanner en toute sécurité. Quand tu peux scanner un code QR : tu es en personne dans une boutique, et elle a un code QR sur un flyer avec un super appel à l’action que tu ne peux pas rater.
Problème : tu scannes un code, et le site vers lequel tu es envoyé est une copie d’un vrai site, parfois avec une copie de l’URL suivie d’un autre code pays. Protection : ne scanne que des codes venant d’un endroit en qui tu as confiance. Quand tu peux scanner un code QR : tu vas à un concert, et après le spectacle, le musicien a une bannière avec un code QR qui mène à sa page Spotify, ses réseaux sociaux, ou même à l’achat de billets de concert. Évidemment, tes groupes préférés sont juste des gens honnêtes qui font la promotion de leur travail et partagent des événements et de la musique avec le monde.
Problème : un site sur lequel tu n’es jamais allé te demande tes informations de carte bancaire pour un achat. Cela peut même arriver sans codes QR. Des sites apparaissent partout pour des articles comme des vêtements, et on découvre plus tard que c’est un site professionnel, joliment fait, sans aucun stock derrière. Ce sont des voleurs de données de cartes bancaires. Protection : consulte toujours Trustpilot, les avis Google, etc., pour voir des centaines ou des milliers d’avis sur un site. Et parfois, même ceux-ci sont faux. Si la marque n’est pas réputée, ne saisis pas d’informations de carte bancaire. C’est dommage pour les marques émergentes qui veulent se faire un nom. Quand tu peux scanner un code QR : suis-les un moment et apprends à les connaître comme tu le ferais avec une personne avant de faire confiance à quiconque.
Les types d’attaques de phishing par code QR
- Des codes QR malveillants peuvent voler tes identifiants pour des comptes en ligne importants (ou non) comme ta connexion Gmail ou Microsoft. Ils dupliquent des sites célèbres et, quand tu te connectes à leur copie, ils volent les identifiants de ton vrai compte. Fais attention à l’URL quand tu te connectes à un site depuis un code QR dont tu ne connais pas la source.
- Certains codes QR peuvent télécharger automatiquement un logiciel malveillant sur ton téléphone, puis te demander d’installer une application comme un logiciel espion pour t’en débarrasser. N’installe rien de ce qu’ils te disent, et cherche plutôt des solutions pour te débarrasser de ce qu’ils ont fait.
- Parfois, des escrocs mettent de faux codes QR sur des parcmètres, des affiches caritatives et d’autres endroits où l’on peut scanner et payer. Une fois redirigé vers leur faux site, tu paies en réalité l’escroc.
- Les attaques par superposition de code QR se produisent quand un escroc colle son code QR par-dessus le vrai dans un lieu public : regarde donc s’il y en a un autre en dessous de celui que tu scannes.
- Une fausse alerte de sécurité te demande de te connecter tout de suite, uniquement pour voler tes identifiants d’un site donné.
- De fausses connexions Wi-Fi. Ne te connecte jamais à un Wi-Fi gratuit proposé en public. C’est probablement une arnaque. Fais attention dans des lieux comme les aéroports. Demande d’abord au personnel où tu peux te connecter.
- Les codes QR avec un appel à l’action qui promet des réductions ou des bons ne font généralement que voler ton adresse e-mail quand tu la donnes au site vers lequel ils t’ont dirigé, et t’envoient ensuite d’agaçants e-mails d’abonnement auxquels tu ne t’es jamais inscrit. Il existe encore de bonnes entreprises et des gens honnêtes qui proposent de belles choses, mais il faut d’abord les connaître.
- Des offres de faux billets d’événements existent aussi : assure-toi donc que c’est un vrai vendeur de billets avant même de scanner. Si tu es à un vrai concert d’un musicien et qu’il y a une affiche avec un code QR sur le lieu, c’est très probablement correct. Mais si c’est un code isolé au milieu de nulle part, comme un autocollant sur un mât de drapeau, ce n’est pas forcément qu’il est faux : en fait, de jeunes artistes ou membres de groupes en devenir mettent des autocollants partout, mais tu ne dois pas scanner un code QR qui traîne sur un lampadaire.
- Les arnaques bancaires, financières ou crypto sont toujours possibles. Je ne te conseille pas de scanner un code que ton établissement financier n’a pas placé à l’intérieur de sa banque, et surtout pas si tu reçois un message. Ne scanne pas quelque chose quand c’est toi qu’on est venu chercher. Il existe d’autres moyens de faire tes opérations bancaires. Surtout s’ils te demandent des informations de carte bancaire ou de compte en banque. Ferme simplement la page.
- Il existe des arnaques à la livraison, où les gens reçoivent par SMS de fausses informations de colis : n’y crois pas, surtout si tu n’attends pas de colis. Ignore-les.
- De faux menus peuvent être distribués en dupliquant celui d’un restaurant. Si tu as le menu en main, tu n’as pas vraiment besoin de l’enregistrer aussi sur ton téléphone. À moins que le restaurant ne le glisse dans ton sac de livraison, ne le prends pas pour acquis quand il est simplement distribué en public.
Qu’est-ce que le QRLJacking ?
Une connexion par réponse rapide (QRL) te permet de te connecter directement à un site sans saisir tes identifiants. Par exemple, un code QR WhatsApp qui ouvre directement WhatsApp sans connexion. Il est conçu pour être pratique, sans avoir à saisir ton mot de passe chaque fois que tu entres sur le site.
Un code QR n’est qu’un code. Un QRL est une méthode d’authentification avec un code QR.
Si tu scannes un faux code QR, il peut contourner les vraies authentifications et ainsi détourner tes mots de passe pour accéder à tes comptes. Il peut aussi te demander de saisir ces informations malgré tout. Ne scanne simplement pas de codes dont tu ne connais pas l’origine et qui veulent te connecter immédiatement.
Même si une authentification à deux facteurs (2FA) ou multifacteur (MFA) est activée, il peut te demander de confirmer à nouveau ton identité auprès d’eux pour leur donner accès. Si tu n’acceptes pas cette seconde forme d’authentification, tu peux te protéger.
Comment repérer une attaque de phishing par code QR ?
Tu dois toujours savoir d’où vient le code. Oui, tes marques préférées comme Prada ou Calvin Klein peuvent imprimer un code QR sur un panneau d’affichage ou une affiche d’abribus pour obtenir des scans. Et il peut être légitime. En général, si on dépense autant d’argent en publicité, par exemple sur un panneau d’affichage dans une rue commerçante piétonne, c’est légitime. Réfléchis simplement à ce que tu scannes avant de le faire et sois prudent. Fais attention à l’URL qui te demande de l’argent. Est-ce vraiment le site de Prada ? N’aie pas peur des codes QR. C’est une excellente technologie, mais comme pour tout, il faut être prudent.
Ne scanne pas de codes mystérieux. Si un type louche distribue des flyers au coin de la rue, oui, ce peut être un artiste ou un musicien lambda qui vend des billets pour un spectacle. Garde simplement le flyer alors. La pression pour scanner immédiatement des codes signifie que tu ne dois pas le faire. Cherche les informations du flyer séparément. Les flyers avec des codes QR sont parfaits quand ils sont distribués lors de vrais spectacles et conférences par des personnes qui y travaillent.
Si quelque chose dans l’appel à l’action paraît étrange, ou si leurs supports marketing contiennent des fautes d’orthographe, des URL pas tout à fait justes, etc., ne scanne pas. Les codes pays ajoutés à la fin d’une URL peuvent être réels si tu es dans ce pays mais parfois, ils prennent une URL courante, la dupliquent et ajoutent un code pays à la fin et, quand tu achètes, cela vole tes informations.
Les messages urgents qui réclament tes informations tout de suite sont un signe sûr que ce n’est pas un vrai code. Les codes QR doivent mener à des landing pages qui te donnent des informations. Ils ne doivent jamais t’en demander. Les codes QR doivent partager du contenu sur des sites web, des réseaux sociaux, des tutoriels sur YouTube, etc. Certains sites, comme les boutiques en ligne de tes enseignes préférées, proposent des codes QR et des réachats. Mais tu dois t’assurer d’être réellement sur le site de cette boutique et que le code vient d’un vrai support marketing de cette marque, et non d’un espace public au hasard.
Comment prévenir ou signaler une attaque de quishing ?
Les meilleurs services pour détecter le quishing sur ton téléphone consistent à télécharger un antivirus pour téléphone. Ils coûtent environ 35 euros par an, soit près de 40 dollars américains. Mais choisis un service de protection antivirus de confiance et fiable, pas quelqu’un qui est venu te chercher, car ce peut être une arnaque. Et assure-toi qu’il fonctionne dans le pays où tu te trouves. Même des antivirus réels prendront ton argent en Europe mais ne fonctionneront pas en dehors des États-Unis, et inversement. Et tu ne peux pas être remboursé. Avant d’acheter, vérifie que le service fonctionne dans ton pays et sur ton appareil.
N’accepte jamais de notifications aléatoires sur ton téléphone qui te demandent de t’authentifier. Ignore-les simplement. Plus tu en reçois, plus cela signifie que quelqu’un te cible, mais il ne peut pas t’atteindre sans que tu lui donnes plus d’informations. Cela veut juste dire qu’il a obtenu ton numéro de téléphone ou ton e-mail quelque part. Ils t’appellent aussi maintenant pour te demander des informations et enregistrent ta voix pour une authentification vocale avec des « oui » ou des « non ». Cela arrive même sans codes QR, et ne réponds de toute façon pas aux robots qui t’appellent au hasard pour te demander des choses. Raccroche simplement.
Tu peux signaler les messages de quishing à des organismes comme ton établissement financier ou aux pages de « signalement d’abus » de sites comme Google, si quelqu’un a essayé de dupliquer leur page de connexion. Il existe des pages « signaler le phishing » sur tous les réseaux sociaux courants, selon ce pour quoi le code QR malveillant se faisait passer.
Si tu penses avoir été la cible d’une arnaque par phishing avec un code QR, quitte immédiatement la page. Ne partage aucune de tes données. Connecte-toi depuis un autre appareil et change tes mots de passe. Tu peux lancer des analyses de sécurité et supprimer les applications inconnues. Si nécessaire, adresse-toi à un vrai informaticien adapté à ton appareil. Ne va pas simplement chez un vendeur de téléphones ordinaire qui ne connaît rien à l’informatique. Tu peux aussi activer la 2FA ou la MFA.
Pour conclure sur le phishing par code QR
Tu dois être prudent quant à l’origine des codes QR que tu scannes. Si tu as une grande ou une petite entreprise, jette un œil à nos cas d’usage des codes QR et à nos pages de secteurs pour des idées intéressantes sur la façon d’ajouter le marketing par code QR à tes supports. Tu peux le faire de façon sûre et efficace, et tes clients seront ravis. Inscris-toi à un essai avec notre générateur de codes QR et vois par toi-même !