Phishing via QR-codes (quishing): zo werkt het, voorbeelden en preventie
 Kristin IrishBijgewerkt op 10 min. lezen
QR-codes zijn een geweldige manier om content te delen, voor talloze toepassingen, in elke branche en over de hele wereld. Helaas zijn er ook mensen die ze misbruiken.
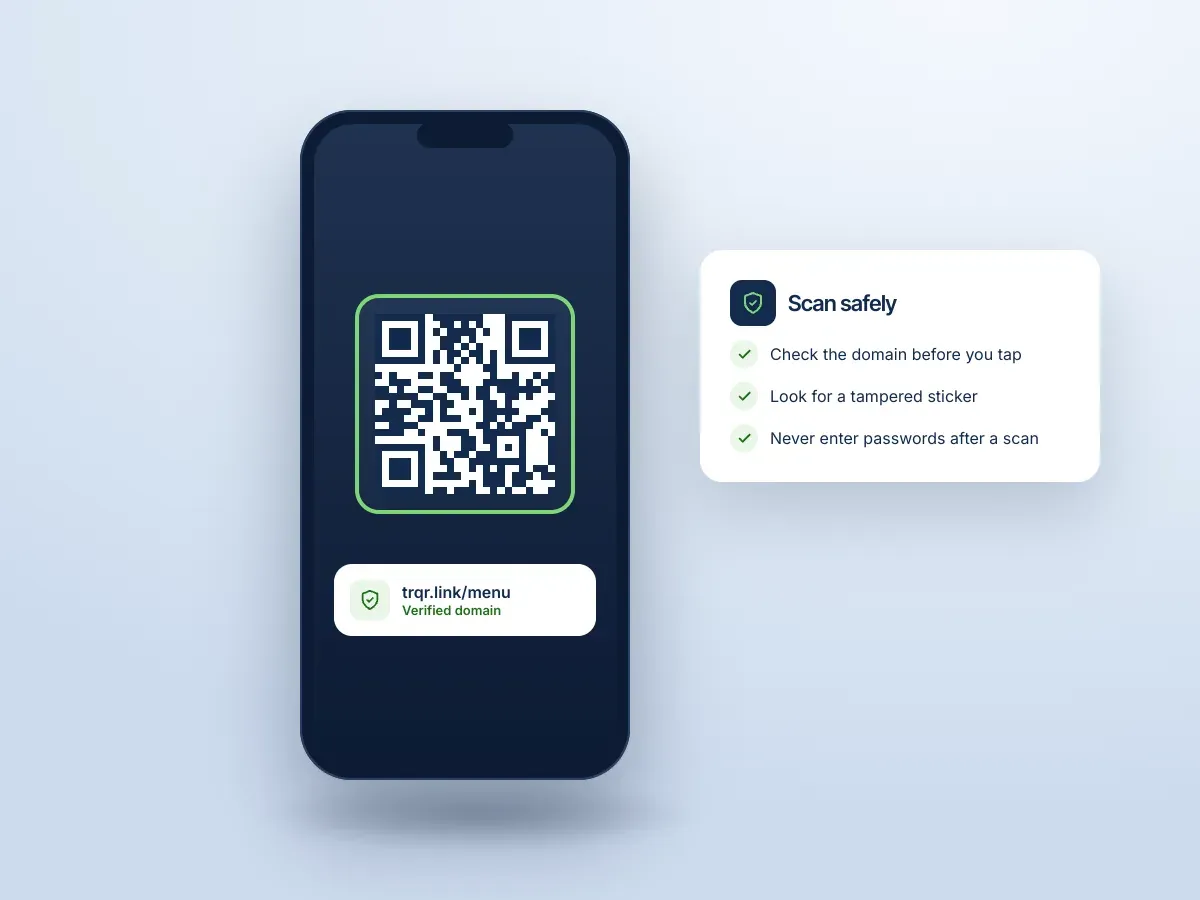
Met betaalde accounts zoals Trueqrcode heeft alleen degene die het account heeft aangemaakt toegang tot het dashboard, dus codes kunnen niet worden misbruikt, tenzij iemand toegang heeft tot je account. Scan daarnaast alleen QR-codes van plekken en merken die je vertrouwt, en controleer dat niemand ze heeft nagemaakt.
Technologie is iets moois, maar zoals met alles is er altijd een manier om het te misbruiken. We laten je zien waarom QR-codes, of je ze nu maakt of scant, een snelle, handige en veilige manier zijn om content te delen, en hoe je voorkomt dat je kwaadaardige QR-codes scant die malware downloaden, of valse codes die je naar pagina’s leiden die je gegevens willen stelen.
Wat is quishing?
Een quishing-aanval, of phishing via een QR-code, vindt vooral plaats wanneer een oplichter een QR-code op een willekeurig materiaal of op een willekeurige plek aanbrengt en zich voordoet als iemand anders, of een nepbedrijf of nepdienst opzet. De QR-code stuurt je naar een valse of nagemaakte webpagina die om inloggegevens of creditcardgegevens vraagt.
Een kwaadaardige QR-code kan malware naar je mobiele telefoon sturen. De automatische download brengt de beveiliging in gevaar en geeft de persoon achter de oplichting toegang tot je telefoon.
Een ander teken van quishing is dat jij wordt opgezocht. Bijvoorbeeld als je een e-mail krijgt, of op straat drukwerk in handen gedrukt krijgt met een oproep om iets te scannen dat je aantrekkelijk zou kunnen vinden.
Hoe werken quishing-aanvallen en hoe bescherm ik mezelf?
We bespreken een aantal manieren waarop aanvallers dit doen, vertellen je hoe je jezelf beschermt en laten je met een paar veelvoorkomende voorbeelden zien wanneer het nuttig, leuk en handig is om QR-codes te scannen, zodat deze geweldige technologie niet verloren gaat.
Probleem: Aanvallers printen soms een QR-code in de openbare ruimte, op een flyer, billboard, poster, visitekaartje enzovoort, waarmee ze een dienst of product aanbieden. Bescherming: scan geen QR-codes van een onbekende bron. Je kunt het merk ook op een andere manier opzoeken, op internet of persoonlijk, en pas scannen als je weet dat het om een echt bedrijf gaat. Wanneer je een QR-code wel kunt scannen: QR-codes op visitekaartjes zijn fantastisch om te netwerken. Ben je op een echt netwerkevenement of in een salesgesprek en heb je deze persoon in het echt ontmoet, bij zijn of haar bedrijf, scan dan de code. De contactgegevens komen dan automatisch en foutloos in je telefoon, wat handig is als er typfouten zijn gemaakt of verkeerde nummers zijn doorgegeven.
Probleem: Je krijgt iets aangeboden dat eruitziet als een normaal cadeautje, een korting, een coupon of zelfs een aanbod waarvoor je best zou willen betalen. Bescherming: ken het merk dat de code heeft geprint. Soms steelt een aanvaller een merknaam of logo, dus houd daar rekening mee. Maar sta je in een echte winkel of op een plek waar je de eigenaar van de code kent, dan is scannen veilig. Wanneer je een QR-code wel kunt scannen: je bent persoonlijk in een boetiek en ze hebben een QR-code op een flyer met een geweldige CTA die je gewoon niet wilt missen.
Probleem: Je scant een code en de site waar je terechtkomt is een kopie van een echte site, soms met een kopie van de URL met een andere landcode erachter. Bescherming: scan alleen codes van een plek die je vertrouwt. Wanneer je een QR-code wel kunt scannen: je gaat naar een concert en na de show heeft de muzikant een banner met een QR-code die je naar zijn Spotify-pagina of socials leidt, of waar je zelfs concertkaartjes kunt kopen. Je favoriete bands zijn natuurlijk gewoon eerlijke mensen die hun werk promoten en leuke evenementen en muziek met de wereld delen.
Probleem: Een site waar je nog nooit bent geweest vraagt om creditcardgegevens voor een aankoop. Dit kan zelfs gebeuren zonder QR-codes. Overal duiken websites op voor bijvoorbeeld kleding, waarvan je later ontdekt dat het een professioneel gemaakte, prachtige website is zonder voorraad erachter. Het zijn dieven van creditcardgegevens. Bescherming: zoek altijd op Trustpilot, Google Reviews en dergelijke naar honderden of duizenden reviews van een site. En zelfs die zijn soms nep. Is het merk niet betrouwbaar, vul dan geen creditcardgegevens in. Dat is jammer voor opkomende merken die naam willen maken. Wanneer je een QR-code wel kunt scannen: volg ze een tijdje en leer ze kennen zoals je een persoon zou leren kennen, voordat je iemand vertrouwt.
Soorten phishing-aanvallen via QR-codes
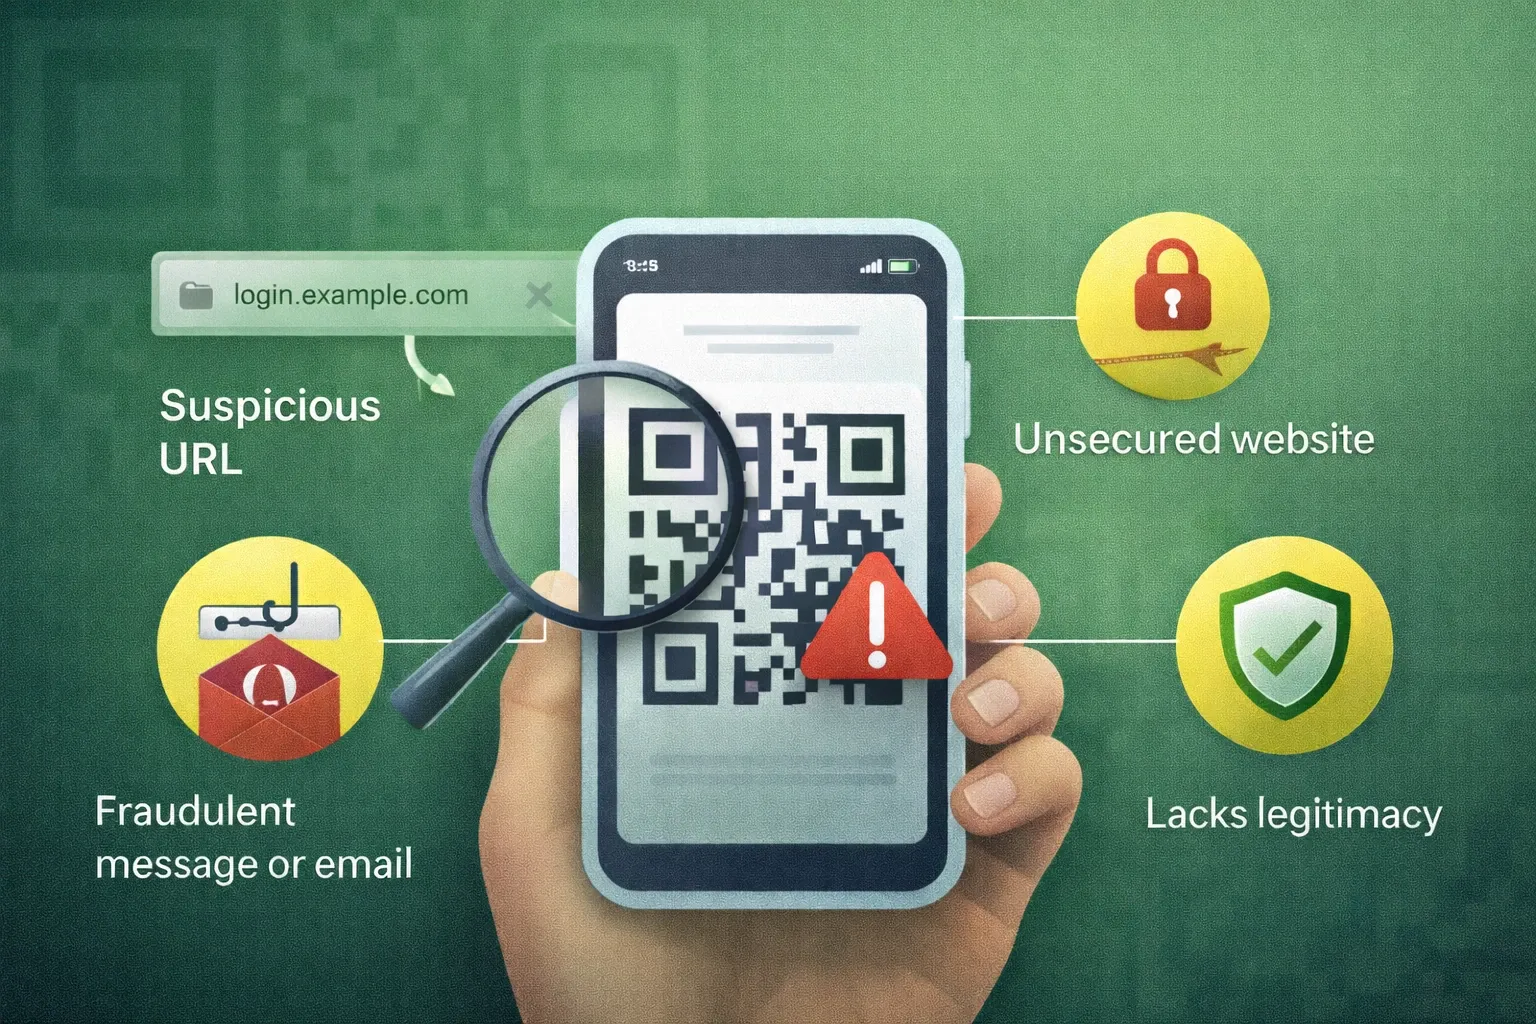
- Kwaadaardige QR-codes kunnen je inloggegevens stelen voor belangrijke (of willekeurige) online accounts, zoals je Gmail- of Microsoft-login. Ze maken bekende sites na, en wanneer je inlogt op hun nagemaakte account, stelen ze je inloggegevens voor je echte account. Let goed op de URL als je via een QR-code van een onbekende bron op een site inlogt.
- Sommige QR-codes downloaden automatisch malware naar je telefoon en vragen je daarna een app te installeren, zoals spyware, om ervan af te komen. Installeer niet wat ze je vertellen, en zoek uit hoe je kunt verwijderen wat ze hebben gedaan.
- Soms plakken oplichters valse QR-codes op parkeerautomaten, posters van goede doelen en andere plekken waar je kunt scannen en betalen. Kom je eenmaal op hun nepsite terecht, dan betaal je in werkelijkheid gewoon de oplichter.
- Bij overlay-aanvallen met QR-codes plakt een oplichter zijn QR-code over de echte heen op een openbare plek, dus kijk of er een andere code onder de code zit die je scant.
- Een nepbeveiligingsmelding vraagt je om direct in te loggen, alleen maar om je inloggegevens voor een bepaalde site te stelen.
- Nepwifiverbindingen. Maak in het openbaar nooit verbinding met iets dat gratis wifi aanbiedt. Het is waarschijnlijk oplichting. Wees voorzichtig op plekken zoals vliegvelden. Vraag eerst aan het personeel waar je verbinding kunt maken.
- QR-codes met een CTA die kortingen of coupons belooft, stelen meestal gewoon je e-mailadres wanneer je het opgeeft op de site waar ze je naartoe hebben gestuurd, en sturen je daarna irritante abonnementsmails waarvoor je je nooit hebt aangemeld. Er zijn nog steeds goede bedrijven en eerlijke mensen die leuke dingen aanbieden, maar je moet ze eerst kennen.
- Er bestaan ook aanbiedingen voor nepkaartjes voor evenementen, dus zorg dat het om een echte kaartverkoper gaat voordat je überhaupt scant. Ben je op een echt concert van een muzikant en hangt er op de locatie een poster met een QR-code, dan is het waarschijnlijk in orde. Maar gaat het om een losse code ergens in het niemandsland, zoals een sticker op een vlaggenmast, dan wil dat niet zeggen dat hij niet echt is; sommige jonge, beginnende artiesten en bandleden plakken namelijk overal stickers. Toch kun je beter geen QR-code scannen die zomaar op een lantaarnpaal zit.
- Fraude met bankzaken, financiën of crypto is altijd mogelijk. Ik zou je afraden een code te scannen die je financiële instelling niet zelf in haar bankkantoor heeft opgehangen, en zeker niet als je een bericht toegestuurd krijgt. Scan niets waarbij jij bent opgezocht. Er zijn andere manieren om je bankzaken te regelen. Zeker als ze om creditcard- of bankrekeninggegevens vragen. Sluit de pagina gewoon.
- Er bestaat bezorgfraude waarbij mensen een sms krijgen met valse pakketinformatie, dus vertrouw dat niet, zeker als je helemaal geen pakket verwacht. Negeer het.
- Er kunnen nepmenu’s worden uitgedeeld die van een restaurant zijn nagemaakt. Heb je het menu in je hand, dan hoef je het niet ook nog op je telefoon op te slaan. Tenzij het restaurant het in je bezorgtas stopt, moet je het niet zomaar vertrouwen als het in het openbaar wordt uitgedeeld.
Wat is QRLJacking?
Met een quick response login (QRL) log je direct in op een site zonder je inloggegevens in te voeren. Een voorbeeld is een WhatsApp-QR-code die WhatsApp direct opent zonder dat je hoeft in te loggen. Het is bedoeld om gebruiksvriendelijk te zijn, zodat je niet elke keer je wachtwoord hoeft in te voeren als je de site bezoekt.
Een QR-code is gewoon een code. Een QRL is een authenticatiemethode met een QR-code.
Scan je een valse QR-code, dan kan die echte authenticatie omzeilen en zo je wachtwoorden kapen om in je accounts te komen. Hij kan je ook alsnog vragen die gegevens in te voeren. Scan gewoon geen codes van onbekende herkomst die je direct willen laten inloggen.
Zelfs als 2FA of MFA actief is, kan er worden gevraagd om je identiteit daarmee opnieuw te bevestigen, zodat zij toegang krijgen. Accepteer je deze tweede vorm van authenticatie niet, dan bescherm je jezelf.
Hoe herken ik phishing via een QR-code?
Je moet altijd weten waar de code vandaan komt. Ja, je favoriete merken zoals Prada of Calvin Klein printen soms een QR-code op een billboard of een poster in een bushokje om scans te krijgen. En dat kan legitiem zijn. Wie zoveel geld uitgeeft aan reclame, zoals een billboard in een winkelgebied voor voetgangers, is meestal betrouwbaar. Denk gewoon na over wat je scant voordat je het doet, en wees voorzichtig. Let op de URL die je om geld vraagt. Is het echt de site van Prada? Wees niet bang voor QR-codes. Het is een geweldige technologie, maar zoals met alles moet je verstandig zijn.
Scan geen mysterieuze codes. Staat er een louche figuur op de hoek flyers uit te delen, dan kan dat inderdaad een willekeurige artiest of muzikant zijn die kaartjes voor een show verkoopt. Houd de flyer dan gewoon. Word je onder druk gezet om een code direct te scannen, dan moet je het juist niet doen. Zoek de informatie op de flyer gewoon apart op. Flyers met QR-codes zijn prima als ze op echte shows en congressen worden uitgedeeld door mensen die daar werken.
Ziet iets aan de CTA er vreemd uit, of staan er in het marketingmateriaal spelfouten, URL’s die net niet kloppen enzovoort, scan dan niet. Een landcode achter een URL kan echt zijn als je in dat land bent, maar soms nemen ze een bekende URL, maken die na en zetten er een landcode achter. Doe je dan een aankoop, dan stelen ze je gegevens.
Dringende berichten die direct om je gegevens smeken, zijn een duidelijk teken dat het geen echte code is. QR-codes horen naar landingspagina’s te leiden die jou informatie geven. Ze horen jou nooit om informatie te vragen. QR-codes zijn bedoeld om content te delen op websites, socialemediakanalen, tutorials op YouTube enzovoort. Bepaalde websites, zoals webshops van je favoriete winkels, bieden QR-codes en herhaalaankopen aan. Zorg er dan wel voor dat je echt op de website van die winkel bent en dat de code van echt marketingmateriaal van dat merk komt, en niet van een willekeurige openbare plek.
Hoe voorkom of meld ik een quishing-aanval?
De beste manier om quishing op je telefoon te detecteren, is een antivirusprogramma voor mobiele telefoons te downloaden. Dat kost ongeveer 35 euro per jaar, of zo’n 40 Amerikaanse dollar. Kies wel zelf een vertrouwde en betrouwbare antivirusdienst, en niet iemand die jou heeft opgezocht, want dat kan oplichting zijn. En zorg dat het werkt in het land waar je bent. Zelfs echte antivirusprogramma’s nemen in Europa je geld aan maar werken niet buiten de VS, en andersom. En je krijgt je geld niet terug. Controleer voor de aankoop of de dienst werkt in jouw land en op jouw apparaat.
Accepteer nooit willekeurige meldingen op je mobiele telefoon die je vragen iets te authenticeren. Negeer ze gewoon. Hoe meer je er krijgt, hoe meer het betekent dat iemand op je uit is, maar ze kunnen niet bij je komen tenzij je ze meer informatie geeft. Het betekent alleen dat ze ergens je mobiele nummer of e-mailadres hebben gevonden. Tegenwoordig bellen ze je ook om informatie te vragen en nemen ze je stem op met “ja” of “nee” voor stemauthenticatie. Dat gebeurt zelfs zonder QR-codes, en geef sowieso geen antwoord aan robots die je willekeurig bellen en dingen vragen. Hang gewoon op.
Je kunt quishing-berichten melden bij bijvoorbeeld je financiële instelling, of op pagina’s voor het “melden van misbruik” op websites zoals Google, als iemand heeft geprobeerd hun inlogpagina na te maken. Op elk bekend socialemediaplatform zijn pagina’s om “phishing te melden”, afhankelijk van waar de kwaadaardige QR-code zich voor uitgaf.
Denk je dat je doelwit bent geweest van phishing via een QR-code, verlaat de pagina dan direct. Deel geen gegevens. Log in vanaf een ander apparaat en wijzig je wachtwoorden. Je kunt beveiligingsscans uitvoeren en onbekende apps verwijderen. Ga als het nodig is naar een echte IT-specialist voor jouw apparaat. Ga niet zomaar naar een gewone telefoonwinkel die niets van IT weet. Je kunt ook 2FA of MFA inschakelen.
Tot slot over phishing via QR-codes
Wees verstandig met waar je QR-codes scant. Heb je een groot of klein bedrijf, bekijk dan onze pagina’s over QR-code toepassingen en branches voor interessante ideeën om QR-code marketing aan je materialen toe te voegen. Dat kan veilig en effectief, en je klanten zullen er blij mee zijn. Meld je aan voor een proefperiode met onze QR-code generator en ervaar het zelf!