Phishing QR code (quishing): come funziona, esempi e prevenzione
 Kristin IrishAggiornato il 10 min di lettura
I codici QR sono un modo straordinario per condividere contenuti in moltissimi casi d’uso, in ogni settore e in tutto il mondo, ma purtroppo c’è chi ne abusa.
Con gli account a pagamento come quelli di Trueqrcode, solo chi ha creato l’account ha accesso alla propria dashboard, quindi i codici non possono essere usati in modo improprio a meno che qualcuno non abbia accesso al tuo account. Dovresti inoltre scansionare solo codici QR provenienti da luoghi e brand di cui ti fidi, assicurandoti che nessuno li abbia duplicati.
La tecnologia è una gran cosa ma, come tutto il resto, c’è sempre un modo per abusarne. Ti mostriamo perché usare i codici QR, sia creandoli sia scansionandoli, può essere un modo rapido, comodo e sicuro di condividere contenuti, e come evitare di scansionare codici QR malevoli che scaricano malware o codici falsi che ti portano su pagine che cercano di rubare i tuoi dati.
Che cos’è il quishing?
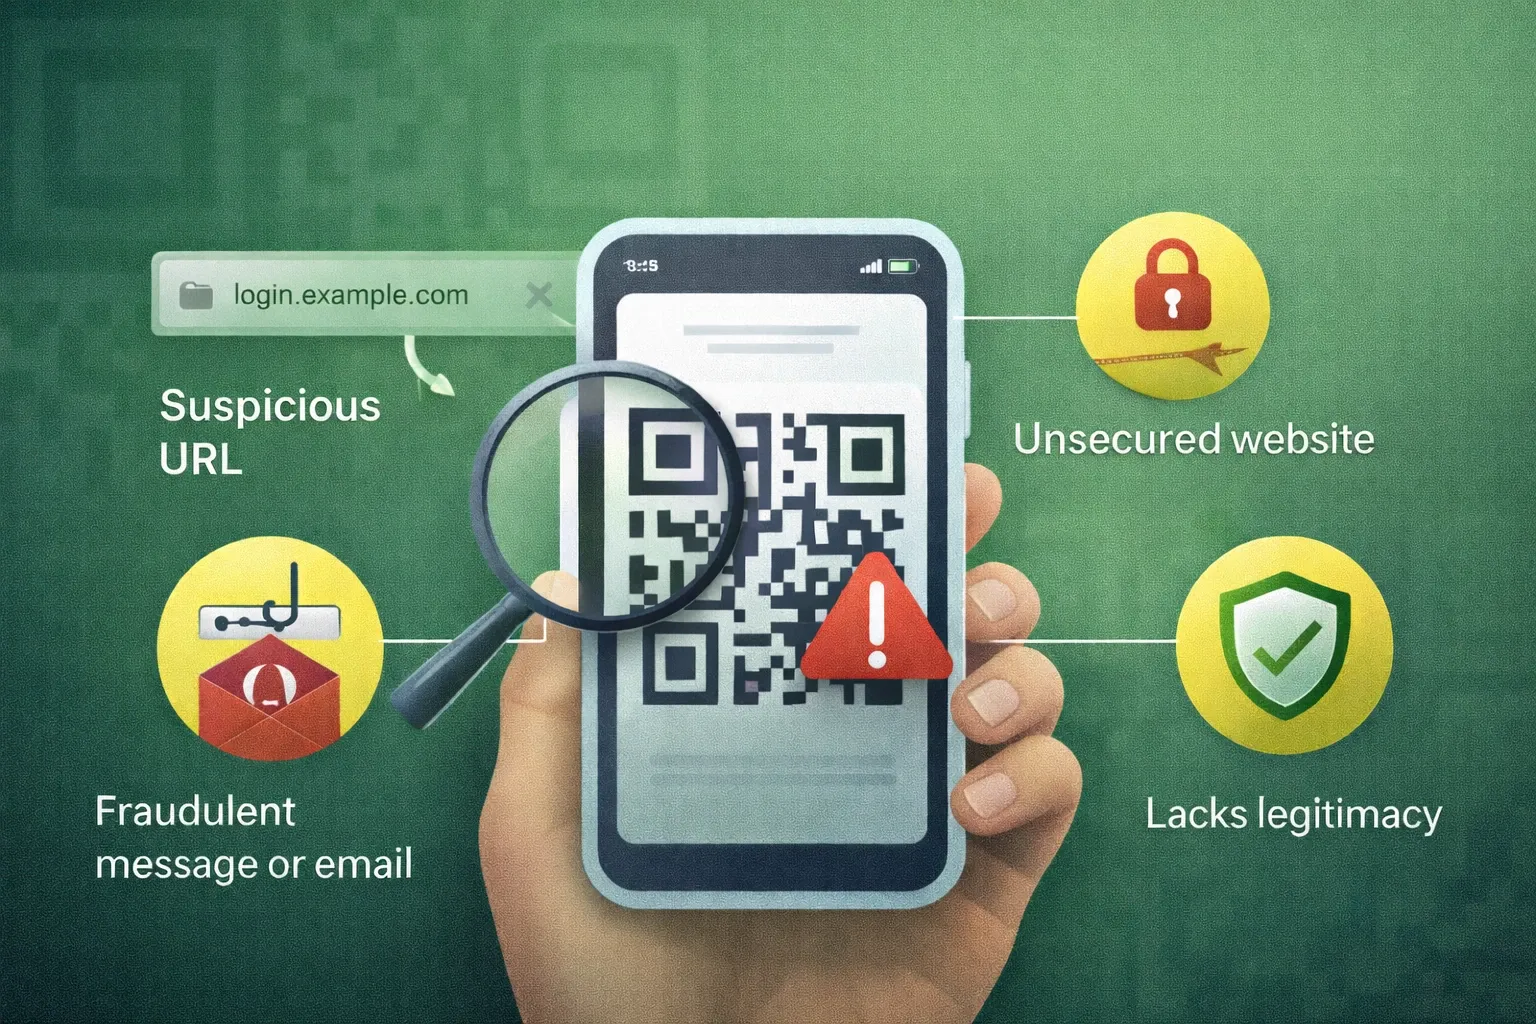
Un attacco di quishing, o phishing tramite codice QR, avviene soprattutto quando un truffatore applica un codice QR su un materiale o in un luogo qualsiasi, fingendo di essere qualcun altro o di avere un’azienda o un servizio falsi. Il codice QR ti porta a una pagina web falsa o duplicata che chiede credenziali o dati della carta di credito.
Un codice QR malevolo potrebbe inviare malware al tuo cellulare. Il download automatico compromette la sicurezza e permette a chi sta dietro la truffa di accedere al tuo telefono.
Un altro segnale di quishing è quando vieni cercato. Se ti mandano un’email o ti danno per strada materiali stampati che ti invitano a scansionare qualcosa che potrebbe interessarti.
Come funzionano gli attacchi di quishing e come posso proteggermi?
Vediamo alcuni dei modi in cui lo fanno gli aggressori, come proteggerti e, con alcuni esempi comuni, quando è utile, divertente e comodo per te scansionare i codici QR, così questa tecnologia straordinaria non va sprecata.
Problema: gli aggressori possono stampare un codice QR in uno spazio pubblico, su un volantino, un cartellone, un poster, un biglietto da visita e così via, offrendo un servizio o un prodotto. Protezione: non scansionare codici QR di origine sconosciuta. Ci sono altri modi per cercare il brand su internet o di persona e, quando sai che è un’azienda vera, allora scansiona. Quando conviene scansionare un codice QR: i codici QR sui biglietti da visita sono fantastici per il networking. Se sei a un vero evento di networking o a una riunione commerciale e hai conosciuto questa persona di persona, nella sua azienda, scansiona il codice e i dati di contatto vengono scaricati automaticamente sul tuo telefono senza errori, il che è ottimo in caso di refusi o numeri sbagliati.
Problema: ti viene offerto qualcosa che sembra un normale omaggio, sconto, coupon o perfino un’offerta per cui saresti disposto a pagare. Protezione: conosci il brand che ha stampato il codice. A volte un aggressore può rubare il nome o il logo di un brand, quindi tienilo presente. Ma se sei in un vero negozio o in un luogo in cui conosci il proprietario del codice, scansionarlo è sicuro. Quando conviene scansionare un codice QR: sei in una boutique di persona e hanno un codice QR su un volantino con una CTA fantastica che non puoi perderti.
Problema: scansioni un codice e il sito a cui vieni indirizzato è una copia di un sito vero, a volte con una copia dell’URL con un’estensione di paese diversa in fondo. Protezione: scansiona solo i codici di un luogo di cui ti fidi. Quando conviene scansionare un codice QR: vai a un concerto e, dopo lo show, il musicista ha uno striscione con un codice QR che porta alla sua pagina Spotify, ai social o perfino per comprare i biglietti dei concerti. Ovviamente le tue band preferite sono solo persone oneste che promuovono il proprio lavoro e condividono con il mondo eventi e musica divertenti.
Problema: un sito che non hai mai visitato chiede i dati della carta di credito per fare un acquisto. Può succedere anche senza codici QR. Compaiono siti web ovunque per articoli come l’abbigliamento, e poi si scopre che è un sito professionale, fatto benissimo, ma senza nessun magazzino dietro. Sono ladri di dati delle carte di credito. Protezione: cerca sempre su Trustpilot, Google Recensioni e simili centinaia o migliaia di recensioni del sito. E a volte anche quelle sono false. Se il brand non è affidabile, non inserire i dati della carta di credito. Peccato per i brand emergenti che vogliono farsi un nome. Quando conviene scansionare un codice QR: seguili per un po’ e impara a conoscerli come faresti con una persona prima di fidarti di chiunque.
Tipi di attacchi di phishing tramite codice QR
- I codici QR malevoli possono rubare le tue credenziali per account online importanti (o qualsiasi altro), come il login di Gmail o Microsoft. Duplicano siti famosi e, quando accedi al loro account copiato, rubano le credenziali del tuo account vero. Fai attenzione all’URL quando accedi a qualsiasi sito da un codice QR di cui non conosci l’origine.
- Alcuni codici QR possono scaricare automaticamente malware sul tuo telefono e poi chiederti di installare un’app, come uno spyware, per rimuoverlo. Non installare quello che ti dicono, e cerca invece delle soluzioni per eliminare ciò che hanno fatto.
- A volte i truffatori mettono codici QR falsi su parchimetri, manifesti di beneficenza e altri posti dove si può scansionare e pagare. Una volta indirizzato al loro sito falso, in realtà stai pagando il truffatore.
- Gli attacchi con sovrapposizione di codici QR avvengono quando un truffatore incolla il proprio codice QR sopra quello vero in un luogo pubblico, quindi controlla se ce n’è un altro sotto quello che stai scansionando.
- Un falso avviso di sicurezza ti spinge ad accedere subito, solo per rubare le tue credenziali di accesso a un certo sito.
- Falsi collegamenti Wi-Fi. Non collegarti mai a nulla che offra Wi-Fi gratuito in pubblico. Probabilmente è una truffa. Fai attenzione in luoghi come gli aeroporti. Chiedi prima al personale dove puoi collegarti.
- I codici QR con una CTA che promette sconti o coupon di solito rubano soltanto il tuo indirizzo email quando lo dai al sito a cui ti hanno indirizzato, e poi ti mandano email di iscrizione fastidiose, a cui non ti sei mai iscritto. Ci sono ancora aziende valide e persone oneste che offrono cose belle, ma devi prima conoscerle.
- Esistono anche offerte di biglietti falsi per eventi, quindi devi assicurarti che sia un vero venditore di biglietti prima ancora di scansionare. Se sei a un vero concerto di un musicista e c’è un poster con un codice QR nel locale, probabilmente va bene. Ma se è solo un codice sperduto chissà dove, come un adesivo su un palo di una bandiera, non è che non sia vero: infatti alcuni artisti giovani e emergenti e membri di band attaccano adesivi ovunque, ma non dovresti scansionare un codice QR che se ne sta lì su un lampione.
- Le truffe bancarie/finanziarie/crypto fraudolente sono sempre possibili. Non ti suggerirei di scansionare nessun codice che il tuo istituto finanziario non abbia messo all’interno della propria filiale e sicuramente non se ti viene inviato in un messaggio. Non scansionare qualcosa se ti hanno cercato loro. Ci sono altri modi per fare operazioni bancarie. Soprattutto se ti chiedono i dati della carta di credito o del conto bancario. Chiudi la pagina e basta.
- Esistono truffe sulle consegne, in cui le persone ricevono per SMS false informazioni su un pacco, quindi non fidarti, soprattutto se non stai aspettando nessun pacco. Ignoralo.
- Si possono distribuire falsi menu duplicati da un ristorante. Se hai il menu in mano, non hai davvero bisogno di salvarlo anche sul telefono. A meno che il ristorante non lo metta nella tua busta del delivery, non darlo per scontato quando viene semplicemente distribuito in pubblico.
Che cos’è il QRLJacking?
Un quick response login (QRL) ti permette di accedere direttamente a un sito senza inserire le credenziali. Un esempio è il codice QR di WhatsApp che apre direttamente WhatsApp senza fare il login. È pensato per essere comodo, senza dover inserire la password ogni volta che entri nel sito.
Un codice QR è solo un codice. Un QRL è un metodo di autenticazione tramite codice QR.
Se scansioni un codice QR falso, potrebbe aggirare le vere autenticazioni e quindi rubare le tue password per entrare nei tuoi account. Potrebbe anche chiederti comunque di inserire quelle informazioni. Non scansionare codici che vogliono farti accedere subito quando non sai da dove arrivano.
Anche se è attiva un’autenticazione a due fattori (2FA) o a più fattori (MFA), potrebbe chiederti di confermare di nuovo la tua identità tramite loro, per darti accesso. Se non accetti questa seconda forma di autenticazione, puoi proteggerti.
Come posso riconoscere un attacco di phishing tramite codice QR?
Devi sempre sapere da dove arriva il codice. Sì, i tuoi brand preferiti come Prada o Calvin Klein possono stampare un codice QR su un cartellone o sul manifesto di una fermata dell’autobus per ottenere scansioni. E potrebbe essere legittimo. Di solito, se spendi così tanto in pubblicità, come un cartellone in una zona commerciale pedonale, è legittimo. Pensa a cosa stai scansionando prima di farlo e usa cautela. Fai attenzione all’URL che ti chiede soldi. È davvero il sito di Prada? Non aver paura dei codici QR. Sono una tecnologia straordinaria, ma come con tutto, devi essere prudente.
Non scansionare codici misteriosi. Se c’è un tizio sospetto all’angolo che distribuisce volantini, sì, potrebbe essere un artista o un musicista che vende biglietti per uno spettacolo. Tieni il volantino e basta. La pressione di scansionare subito i codici significa che non dovresti farlo. Cerca le informazioni del volantino separatamente. I volantini con codici QR vanno benissimo quando vengono distribuiti a veri spettacoli e conferenze da chi ci lavora.
Se c’è qualcosa di strano nella CTA, o i materiali di marketing hanno parole scritte male, URL non del tutto corretti e così via, non scansionare. Le estensioni di paese alla fine di un URL possono essere vere se sei in quel paese, ma a volte prendono un URL comune, lo duplicano e aggiungono un’estensione di paese in fondo e, quando acquisti, ti rubano i dati.
I messaggi urgenti che implorano le tue informazioni subito sono un segnale sicuro che non è un codice vero. I codici QR devono portare a landing page che ti danno informazioni. Non dovrebbero mai chiederti informazioni. I codici QR dovrebbero condividere contenuti su siti web, canali social, tutorial su YouTube e così via. Ci sono siti come i negozi e-commerce dei tuoi rivenditori preferiti che offrono codici QR e riacquisti. Devi però assicurarti di essere davvero sul sito di quel negozio e che il codice provenga da un vero materiale di marketing di quel brand, e non da uno spazio pubblico a caso.
Come posso prevenire o segnalare un attacco di quishing?
I servizi migliori per rilevare il quishing sul telefono sono gli antivirus per cellulari. Possono costare circa 35 euro all’anno o circa 40 dollari USA. Cerca però un servizio di protezione antivirus affidabile e di cui ti fidi, non qualcuno che ha cercato te, perché potrebbe essere una truffa. E assicurati che funzioni nel paese in cui ti trovi. Anche gli antivirus veri si prendono i tuoi soldi in Europa ma non funzionano fuori dagli USA, e viceversa. E non puoi riavere i soldi. Prima di acquistare, assicurati che il servizio funzioni nel tuo paese e sul tuo dispositivo.
Non accettare mai notifiche casuali sul tuo cellulare che ti chiedono di autenticare qualcosa. Ignorale e basta. Più ne ricevi, più significa che qualcuno ti sta dando la caccia, ma non può arrivare a te finché non gli dai altre informazioni. Significa solo che hanno trovato il tuo cellulare o la tua email da qualche parte. Oggi ti chiamano anche per chiederti informazioni e registrano la tua voce per l’autenticazione vocale con dei “sì” o dei “no”. Succede anche senza codici QR, e comunque non rispondere ai robot che ti chiamano a caso per chiederti cose. Riattacca e basta.
Puoi segnalare i messaggi di quishing a enti come il tuo istituto finanziario o alle pagine “segnala abuso” di siti come Google, se qualcuno ha cercato di duplicare la loro pagina di accesso. Ci sono pagine “segnala phishing” su ogni social media comune, a seconda di cosa fingeva di essere il codice QR malevolo.
Se pensi di essere stato preso di mira da una truffa di phishing tramite codice QR, esci subito dalla pagina. Non condividere nessuno dei tuoi dati. Accedi da un altro dispositivo e cambia le password. Puoi eseguire scansioni di sicurezza e rimuovere le app sconosciute. Se serve, rivolgiti a un vero tecnico informatico adatto al tuo dispositivo. Non andare dal solito rivenditore di cellulari che non sa nulla di informatica. Puoi anche attivare la 2FA o la MFA.
Considerazioni finali sul phishing tramite codice QR
Devi essere prudente su da dove scansioni i codici QR. Se hai un’attività grande o piccola, dai un’occhiata alle nostre pagine sui casi d’uso dei codici QR e sui settori per trovare idee interessanti su come aggiungere il marketing con i codici QR ai tuoi materiali. Puoi farlo in modo sicuro ed efficace, e i tuoi clienti ne saranno contenti. Iscriviti a una prova con il nostro generatore di codici QR e vedilo con i tuoi occhi!